- 랜섬웨어 보안
- 랜섬웨어 침해 분석, 랜섬웨어 종류, 랜섬웨어 보안 자료 제공
랜섬웨어 보고서
랜섬웨어 최신 정보를 확인 할 수 있습니다.
- 제목
- LockShit BLACKED 2026 랜섬웨어 분석
- 등록일
- 2026-10-23
- 조회수
- 10
LockShit BLACKED 2026 랜섬웨어 분석 (WhiteDefender)
1. 개요
LockShit BLACKED(LockShit 4.0)는 Windows 환경에서 동작하는 .NET 기반의 Chaos 계열 파일 암호화형 랜섬웨어입니다. 감염이 진행되면 사용자 파일의 원래 확장자 뒤에 .KJHEJgtkhn 확장자를 추가하며, 각 감염 경로에 KJHEJgtkhn.READMEt.txt 결제 안내 파일(랜섬노트)을 생성하여 피해자에게 복호화 절차를 안내합니다.
랜섬웨어 정보 요약
| 항목 | 내용 |
|---|---|
| 랜섬웨어 명칭 | LockShit BLACKED (LockShit 4.0) |
| 변경된 확장자 | .KJHEJgtkhn |
| 랜섬노트 | KJHEJgtkhn.READMEt.txt |
샘플 식별자
| 항목 | 내용 |
|---|---|
| Size | 203.00 KB |
| Type | PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows |
| MD5 | 02b16114605b2cc73a106dc57721f19f |
| SHA1 | bc3a45a72fb720b3498f3d063337e0bb883b60a5 |
| SHA256 | b1181bc89db74b9ccb317298b5b5b33b0f0c73854d5e1e2167a9a84eda367366 |
| SHA512 | 0ce6d11852a63937066eb45f466edfb8e411fbae6cad55efb47d7a1c0b52100913dac86669f40fc7fd3bc7ddac3cb0a6f93e70deaeec9a3b3390876cf1a62671 |
| CRC32 | e81567ec |
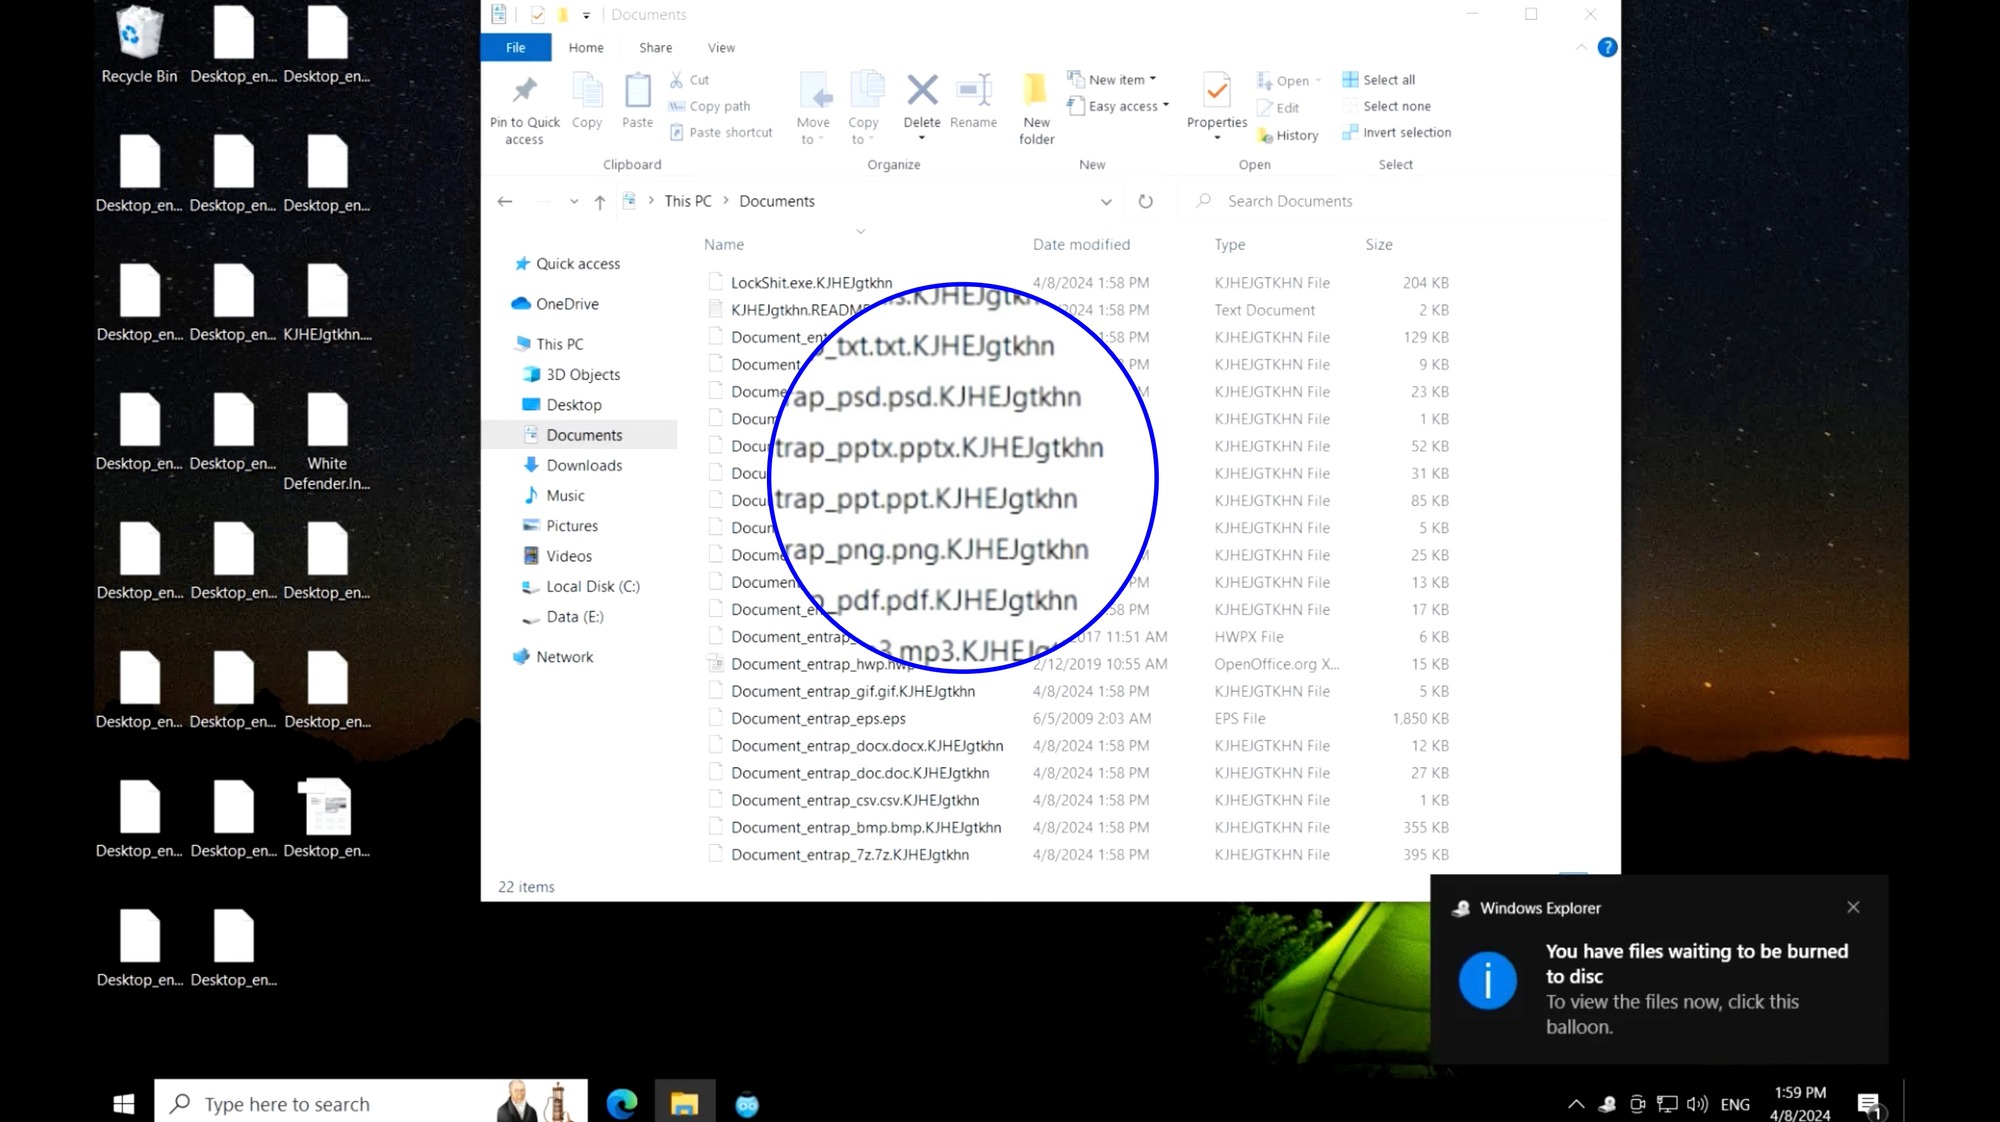
그림 1. LockShit BLACKED 감염 후 암호화된 사용자 파일
2. 랜섬웨어 동작 특징
LockShit BLACKED는 .NET 기반 Chaos 계열 랜섬웨어로, Windows의 현재 입력 언어가 특정 지역 코드인 az-Latn-AZ(아제르바이잔어-라틴어) 또는 tr-TR(튀르키예어)로 설정된 경우 실행되지 않도록 구성되어 있습니다. 최초 실행 시 자신을 AppData\Roaming 경로에 복사한 뒤 관리자 권한으로 재실행하며, 실행 중인 랜섬웨어 이름을 확인해 중복 실행을 방지하고 레지스트리에 특정 값을 등록하여 동일 파일에 대한 중복 암호화를 방지합니다.
또한 Volume Shadow Copy와 백업 카탈로그를 삭제하고 Windows 기본 복구 기능, 오류 알림 및 작업 관리자(Task Manager)를 비활성화합니다. 이후 백업 관련 서비스를 확인하여 해당 서비스를 중지한 뒤 암호화를 수행합니다. 루트 드라이브에서는 일부 시스템 폴더를 암호화 대상에서 제외하며, 추가 드라이브와 네트워크 공유 경로까지 암호화를 진행하고 각 드라이브 루트에 랜섬웨어 실행 파일을 복사합니다.
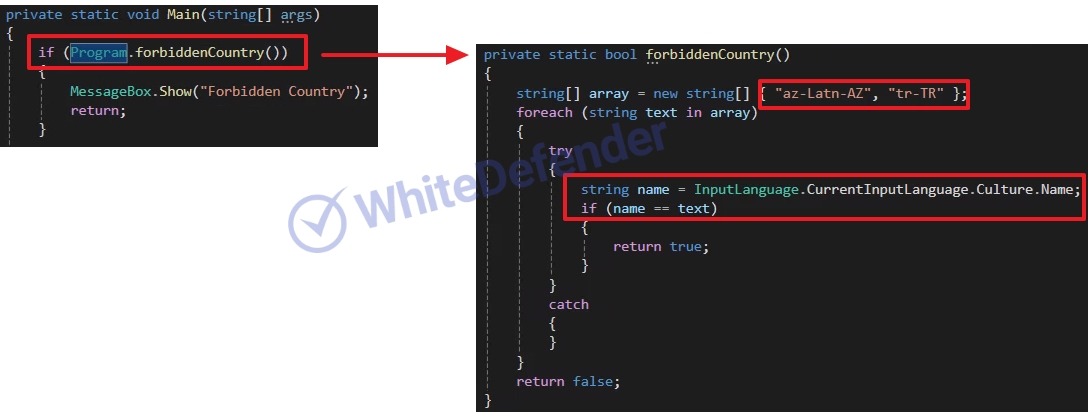
그림 2. 특정 지역 코드에서는 실행되지 않도록 처리된 정적 코드
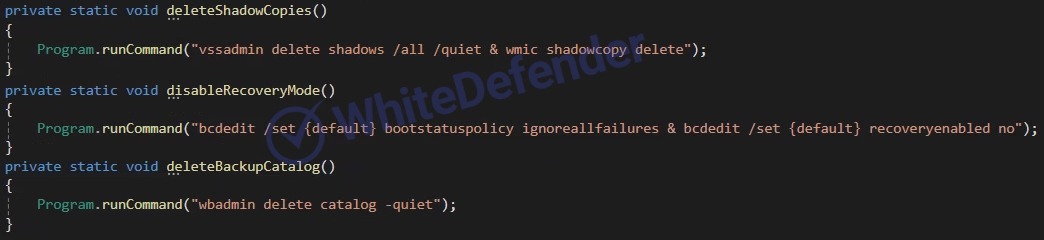
그림 3. Shadow Copy·백업 카탈로그 삭제 및 Windows 복구·오류 알림 비활성화 정적 코드
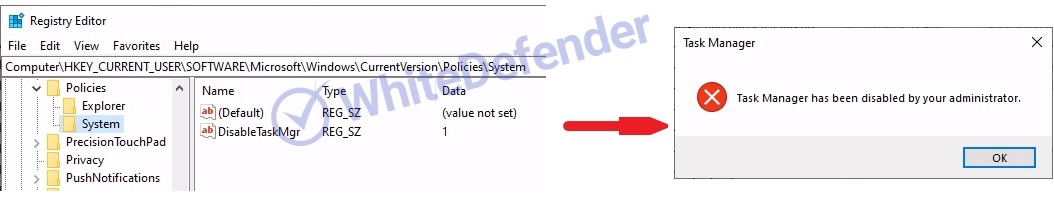
그림 4. 레지스트리 값 변경을 통한 작업 관리자 비활성화
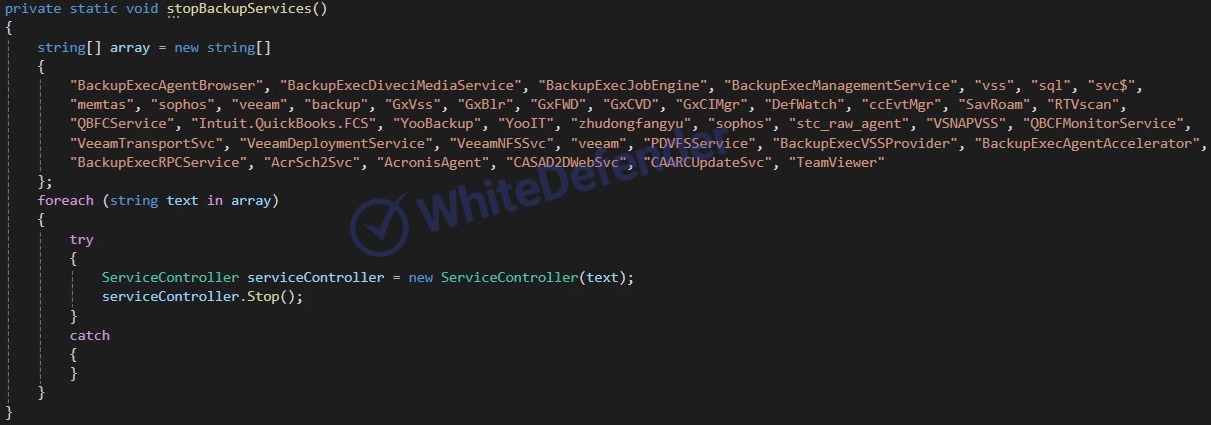
그림 5. 암호화 전 중지 대상 백업 관련 서비스 목록
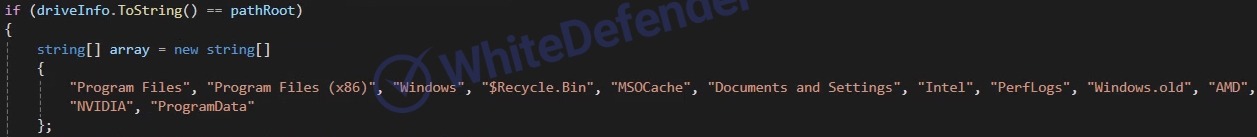
그림 6. 루트 드라이브 암호화 시 제외되는 시스템 경로
3. 랜섬웨어 감염 결과
랜섬웨어 감염이 진행되면 사용자 파일이 암호화되고, 원래 파일명과 확장자 뒤에 .KJHEJgtkhn 확장자가 추가됩니다. 각 감염 경로에는 KJHEJgtkhn.READMEt.txt 랜섬노트가 생성되며, 암호화된 파일은 정상적으로 열거나 사용할 수 없는 상태가 됩니다.
- 사용자 파일이 파일명.확장자.KJHEJgtkhn 형식으로 변경
- 각 감염 경로에 KJHEJgtkhn.READMEt.txt 결제 안내 파일 생성
- 추가 드라이브 및 네트워크 공유 경로까지 암호화 진행
- 각 드라이브 루트에 랜섬웨어 실행 파일 복사
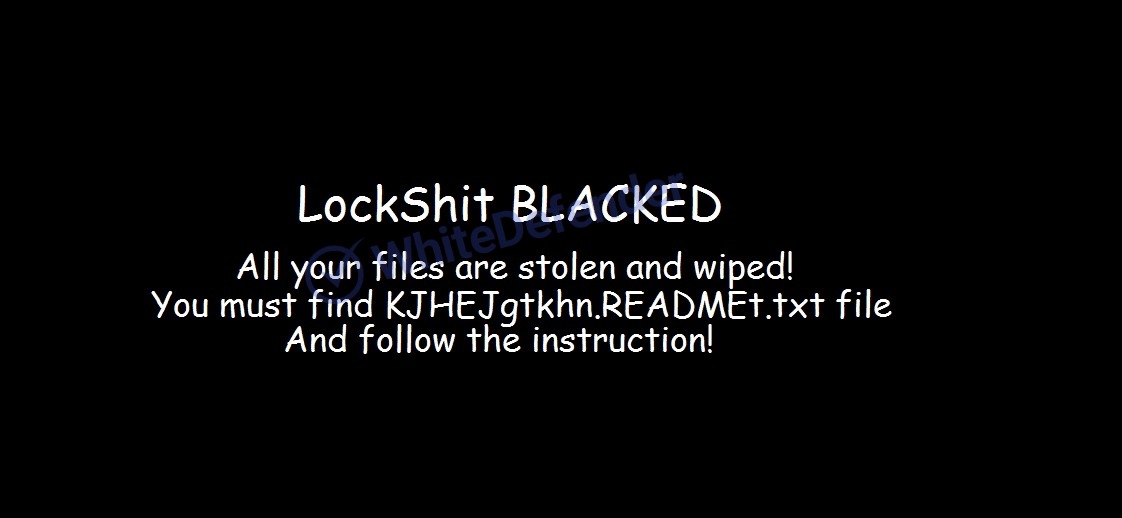
그림 7. LockShit BLACKED 감염 후 표시되는 안내 화면
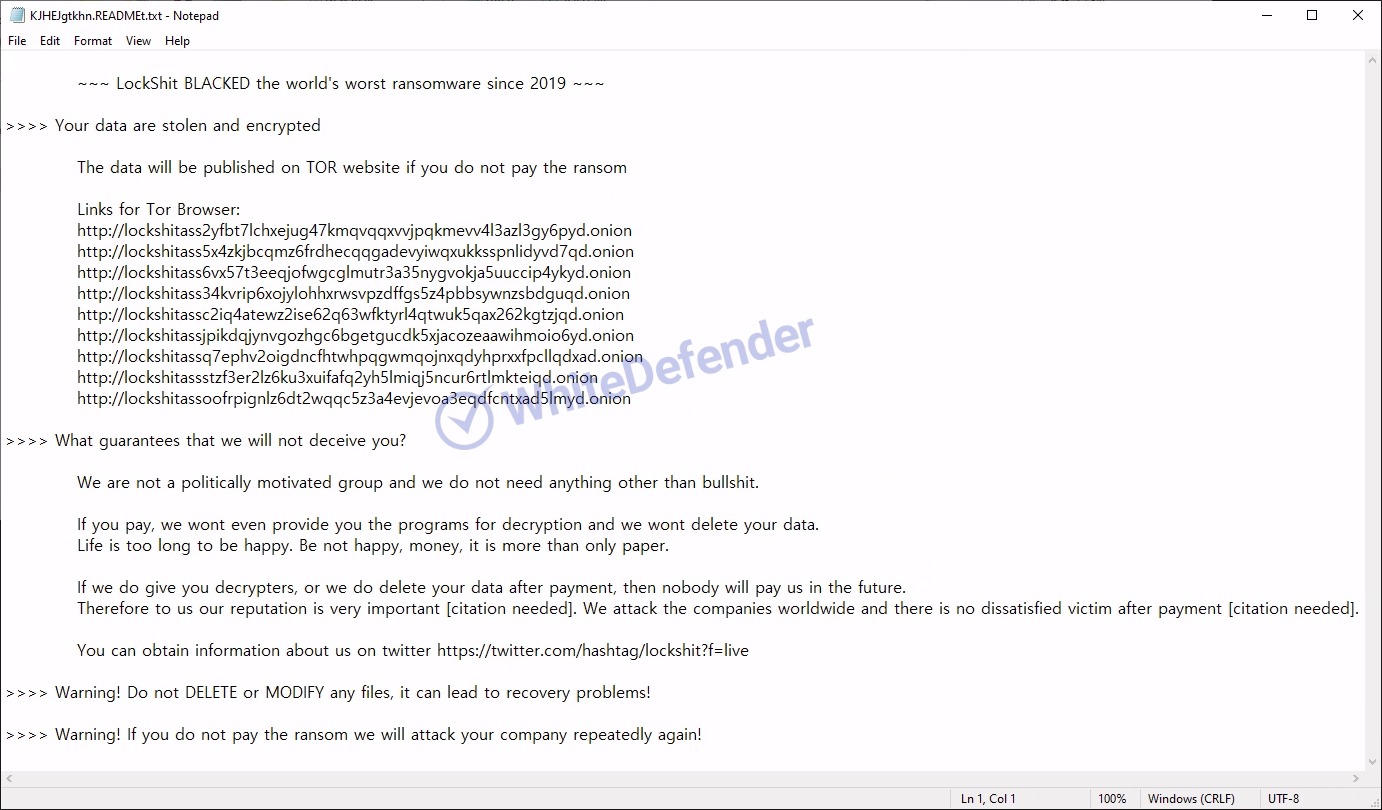
그림 8. KJHEJgtkhn.READMEt.txt 형식으로 생성된 결제 안내 파일
4. WhiteDefender 대응
WhiteDefender는 LockShit BLACKED 랜섬웨어의 악성 행위를 행위 기반으로 탐지하여 해당 프로세스의 실행을 차단합니다. Detect Viewer 기록을 통해 랜섬웨어 행위 탐지, 실행 차단, 검역 및 파일 복원 결과를 확인할 수 있으며, 차단 이전에 암호화가 진행된 파일에 대해서도 실시간 자동 복원을 지원합니다.
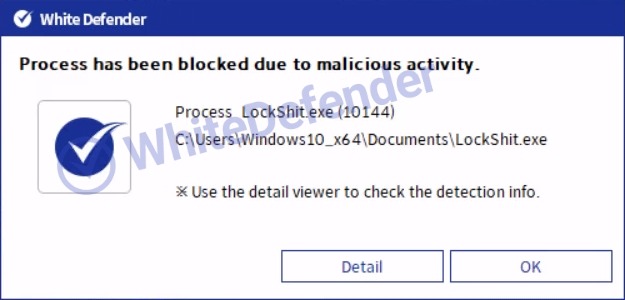
그림 9. WhiteDefender 차단 알림 팝업: Process has been blocked due to malicious activity (LockShit.exe)
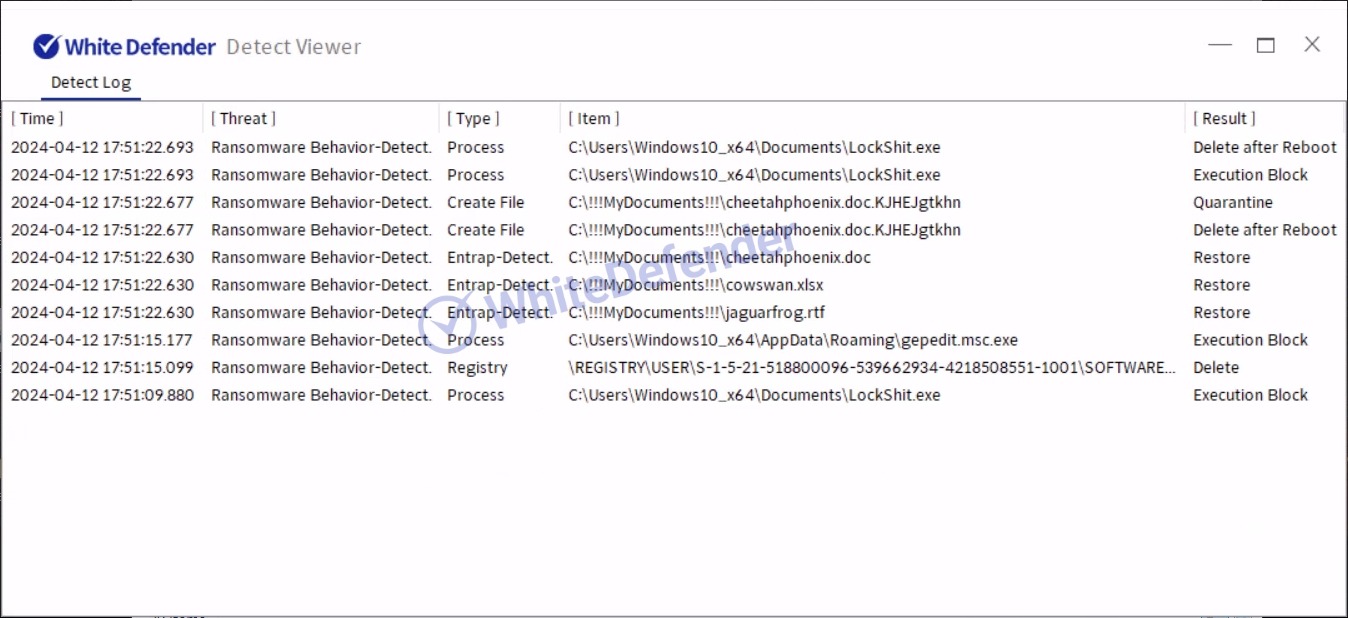
그림 10. WhiteDefender Detect Viewer 탐지 로그: Ransomware Behavior‑Detect 탐지 및 Execution Block / Quarantine / Restore 기록
5. 주요 공격 행위 요약
| Step | Title | 설명 |
|---|---|---|
| ① | Execution & Relaunch | Roaming 경로에 복사 후 관리자 권한으로 재실행 |
| ② | Disable System Recovery | Shadow Copy 및 백업 카탈로그 삭제, Windows 복구 기능 비활성화 |
| ③ | Disable Security Features | Windows 오류 알림 및 작업 관리자 비활성화 |
| ④ | Stop Backup Services | 백업 관련 서비스를 확인하고 중지하여 복구 가능성 저하 |
| ⑤ | Encrypt Drives & Shares | 추가 드라이브 및 네트워크 공유 경로까지 파일 암호화 |
| ✔ | WhiteDefender Response | 탐지 · 차단 · 복원 |

관련있는 기사
- 이전글
- 이전글 없음
- 다음글
- MadCat 랜섬웨어
 공식블로그
 공식유투브
화이트디펜더 © Everyzone, Inc. All rights reserved.