- 랜섬웨어 보안
- 랜섬웨어 침해 분석, 랜섬웨어 종류, 랜섬웨어 보안 자료 제공
랜섬웨어 블로그
랜섬웨어 최신 정보를 확인 할 수 있습니다.
- 제목
- 국내 대표 화학 · 에너지 회사, 화이트디펜더로 랜섬웨어 대응체계 강화
- 등록일
- 2026-06-28
- 조회수
- 27
국내 대표 화학·에너지 산업에서의 랜섬웨어 대응 구축 사례, 화이트디펜더
About the Ransomware Detection and Response Project
국내 대표 화학·에너지 산업은 생산, 물류, 영업, 설비 및 품질 관리 등 다양한 업무 시스템이 긴밀하게 연결되어 있습니다.
주요 업무가 연속적으로 운영되는 환경에서 임직원 PC나 업무 서버에 랜섬웨어 피해가 발생하면 단순한 파일 손상에 그치지 않습니다. 업무 중단과 데이터 유실은 물론, 생산 지원 업무와 관련 시스템 운영까지 영향을 받을 수 있습니다.
국내 대표 화학·에너지 회사는 이러한 랜섬웨어 위협에 대비하고 업무 시스템과 생산 지원 환경을 안정적으로 보호하기 위해 랜섬웨어 대응 체계 강화 프로젝트를 추진했습니다.
기존 보안 체계를 보완할 별도의 랜섬웨어 대응 필요
해당 국내 대표 화학·에너지 회사는 기존의 백신과 네트워크 보안 솔루션을 운영하고 있었습니다.
그러나 기존 보안 체계만으로는 알려지지 않은 랜섬웨어나 정상 프로그램을 악용해 파일을 암호화하는 공격에 대응하는 데 한계가 있었습니다. 특히 랜섬웨어가 실제로 업무 파일을 변경하거나 암호화하는 단계에서 해당 행위를 실시간으로 탐지하고 차단할 수 있는 별도의 보안 체계가 필요했습니다.
이러한 요구에 대응하기 위해 에브리존의 행위 기반 안티랜섬웨어 솔루션 화이트디펜더(WhiteDefender)를 적용했습니다.
기존 백신 및 보안 시스템과 안정적으로 함께 운영할 수 있도록 사전 호환성 검증을 진행했으며, 사용자 PC와 주요 업무 서버의 특성을 반영한 탐지·차단 및 예외 정책을 구성했습니다. 이를 통해 기존 보안 체계를 유지하면서 랜섬웨어의 파일 암호화와 훼손 단계에 대응할 수 있는 추가 방어 체계를 마련했습니다.
랜섬웨어 공격으로 인한 파일 암호화 행위를 실시간으로 탐지·차단
이번 프로젝트의 핵심은 기존 백신 중심의 엔드포인트 보안 환경에 랜섬웨어의 파일 암호화 행위를 전문적으로 실시간 탐지·차단하는 안티랜섬웨어 솔루션 화이트디펜더를 추가 적용하는 것이었습니다.
화이트디펜더는 함정 파일의 훼손 여부를 바탕으로 공격 프로세스를 식별하는 함정 탐지 기능과, 파일을 비정상적으로 변경·훼손하는 행위를 실시간으로 분석하는 행위 탐지 기능을 제공합니다.
랜섬웨어로 의심되는 프로세스가 짧은 시간 안에 다수의 문서와 업무 파일을 변경하거나 암호화하면 화이트디펜더가 해당 행위를 실시간으로 분석합니다. 랜섬웨어 행위로 판단되면 관련 프로세스를 차단해 추가적인 파일 훼손을 방지합니다. 보호 과정에서 백업된 파일은 순간 자동복구를 통해 원상태로 복원할 수 있도록 구성했습니다.
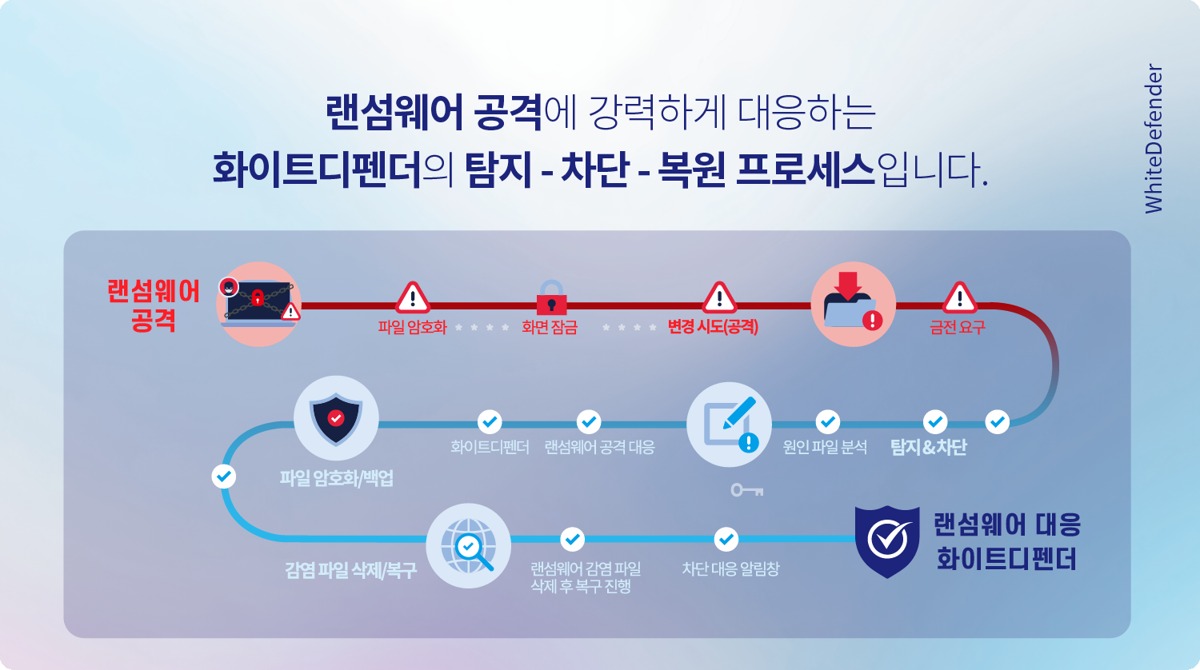
랜섬웨어 공격 - 탐지·차단·원상 복구 프로세스 (화이트디펜더 랜섬웨어 대응)
사용자 PC와 업무 서버에 맞춘 보안 정책 적용
국내 대표 화학·에너지 회사의 업무 환경에는 일반 임직원 PC뿐만 아니라 다양한 업무 애플리케이션과 연계된 서버가 운영되고 있습니다. 따라서 모든 시스템에 동일한 정책을 적용하지 않고 사용자 PC와 업무 서버의 역할 및 운영 특성에 따라 보호 정책을 구분했습니다.
사용자 PC에는 문서와 업무 데이터 보호를 중심으로 탐지·차단 정책을 적용했습니다. 업무 서버에는 운영 서비스, 애플리케이션 프로세스 및 데이터 저장 경로를 고려한 별도의 정책과 예외 항목을 구성했습니다.
이를 통해 정상적인 업무 프로세스에 미치는 영향을 최소화하면서 랜섬웨어 대응 기능을 안정적으로 운영할 수 있도록 했습니다.
중앙관리 화이트디펜더 플랫폼을 통한 통합 보안 관리
화이트디펜더 중앙관리 플랫폼을 통해 에이전트 설치 현황과 보호 기능의 동작 상태, 정책 적용 여부, 랜섬웨어 탐지·차단 이벤트를 통합적으로 관리할 수 있도록 구성했습니다.
보안 담당자는 관리 화면에서 보호 기능이 적용되지 않은 단말이나 정책 미적용 시스템을 확인할 수 있습니다. 랜섬웨어 관련 이벤트가 발생하면 대상 시스템, 탐지 프로세스 및 조치 결과를 신속하게 확인해 대응할 수 있습니다.
국내 화학·에너지 산업에 적합한 랜섬웨어 대응 기반 확보
국내 대표 화학·에너지 회사의 사용자 PC와 주요 업무 서버에 화이트디펜더를 적용해 랜섬웨어 파일 암호화 행위에 대응할 수 있는 추가 방어 체계를 구축했습니다.
기존 백신과 보안 시스템이 운영되는 환경에서 화이트디펜더의 설치, 재부팅, 실시간 보호 기능 및 업무 애플리케이션과의 호환성을 검증했습니다. 또한 시스템별 운영 특성을 반영한 보호 정책과 예외 정책을 적용해 정상적인 업무 운영에 미치는 영향을 최소화했습니다.
중앙관리 화이트디펜더 플랫폼을 활용해 에이전트 설치 현황, 보호 상태, 정책 적용 여부 및 탐지·차단 이벤트를 통합적으로 관리할 수 있게 되면서 보안 담당자의 운영 관리 효율성도 높아졌습니다. 이번 프로젝트는 기존 백신 중심의 엔드포인트 보안 체계를 보완하고, 랜섬웨어의 실제 파일 훼손 단계에서 탐지·차단·복구할 수 있는 다계층 방어 기반을 마련한 사례입니다.
향후 신규 사용자 PC와 업무 서버는 물론 관계사와 유사 사업장으로 보호 범위를 확대할 수 있는 국내 화학·에너지 산업 분야의 랜섬웨어 대응 레퍼런스도 확보했습니다.
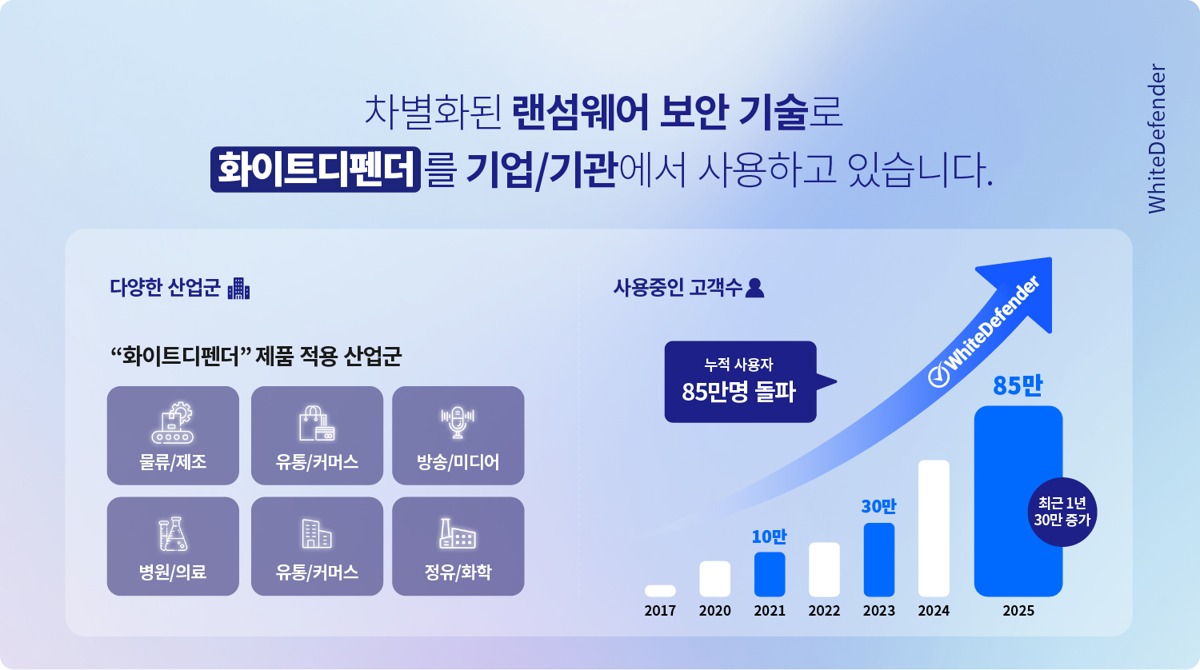
차별화된 랜섬웨어 보안기술 - 화이트디펜더 랜섬웨어 대응 제품 적용 산업군
관련있는 기사
 공식블로그
 공식유투브
화이트디펜더 © Everyzone, Inc. All rights reserved.