- 랜섬웨어 보안
- 랜섬웨어 침해 분석, 랜섬웨어 종류, 랜섬웨어 보안 자료 제공
랜섬웨어 블로그
랜섬웨어 최신 정보를 확인 할 수 있습니다.
- 제목
- 이메일로 위장한 랜섬웨어 공격
- 등록일
- 2026-08-03
- 조회수
- 43
이메일로 위장한 랜섬웨어 공격
공격자는 세금계산서, 견적서, 거래명세서, 이력서, 택배 안내, 공공기관 공문 등 일상적이고 신뢰할 수 있는 업무 이메일로 완벽하게 위장하여 랜섬웨어를 유포합니다. 무심코 이메일의 첨부파일을 실행하거나 본문에 포함된 악성 링크를 클릭하는 순간, PC가 랜섬웨어에 감염되어 피해가 발생합니다. 이로 인해 문서, 이미지, 설계 도면, 회계 자료 등 기업과 개인의 중요 업무 파일이 불법적으로 암호화될 위험이 있습니다.
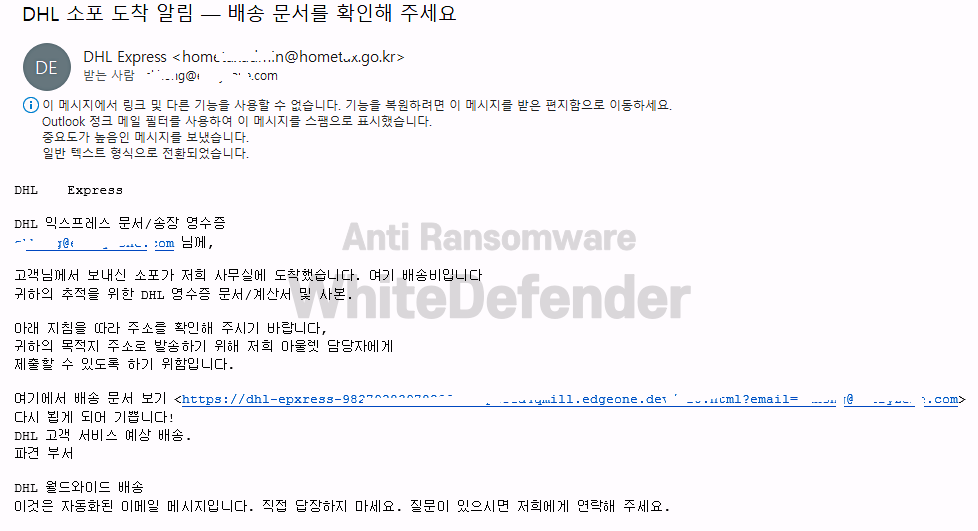
DHL 익스프레스 문서로 위장한 랜섬웨어 공격
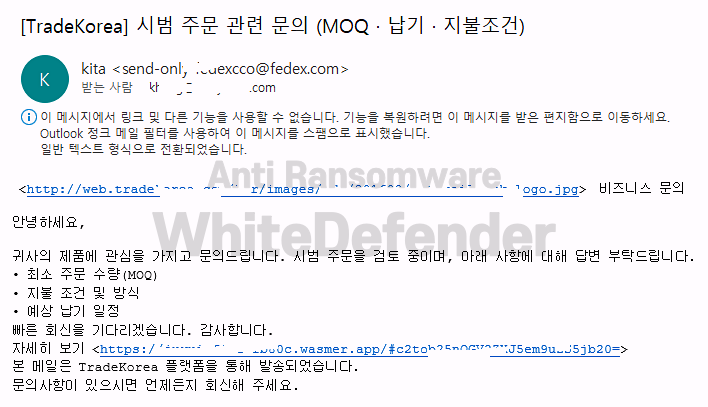
KITA, TradeKorea 무역 메일로 위장한 랜섬웨어 공격
예방 방법
· 발신자 교차 검증: 화면에 보이는 발신자 이름만 믿지 말고, 마우스를 올려 실제 발신 이메일 주소가 정확한지 반드시 확인해야 합니다.
· 의심스러운 파일 열람 금지: 출처가 조금이라도 불분명한 첨부파일이나 링크는 절대 클릭하지 않아야 합니다.
· 실행 전 보안 점검: 실행 파일, 압축 파일, 매크로가 포함된 문서 파일 등은 실행하기 전에 반드시 바이러스 검사를 하고, 랜섬웨어 행위 탐지 제품(안티랜섬웨어)을 설치해 랜섬웨어 피해를 미리 예방해야 합니다.
관련있는 기사
 공식블로그
 공식유투브
화이트디펜더 © Everyzone, Inc. All rights reserved.