- 랜섬웨어 보안센터
- 디지털 사이버보안 랜섬웨어 종류, 최신 동향부터 전문 분석노트 자료
- 제목
- Divinity 2026 랜섬웨어
- 등록일
- 2026-10-28
- 조회수
- 8
Divinity 2026 랜섬웨어 분석 (WhiteDefender)
1. 개요
Divinity는 Windows 환경에서 동작하는 C++ 기반의 파일 암호화형 랜섬웨어입니다. 실행 시 드라이브 내 파일을 암호화하고 원래 파일명과 확장자 뒤에 .divinity 확장자를 추가합니다. 각 감염 경로에는 HOW TO DECRYPT FILES.txt 랜섬노트를 생성하며, 안내 메시지와 바탕화면 이미지를 통해 감염 사실을 알리고 공격자에게 연락하도록 유도합니다.
랜섬웨어 정보 요약
| 항목 | 내용 |
|---|---|
| 랜섬웨어 명칭 | Divinity |
| 변경된 확장자 | .divinity (파일명.확장자.divinity) |
| 랜섬노트 | HOW TO DECRYPT FILES.txt |
| 공격자 연락처 (랜섬노트 기준) |
Telegram: @lulzed Twitter: @dissimilate |
샘플 식별자
| 항목 | 내용 |
|---|---|
| Size | 479.00 KB |
| Type | PE32 executable (GUI) Intel 80386, for MS Windows |
| MD5 | c4217ebba4f34c628bf9fbe6d6c108a4 |
| SHA1 | 05cea82a315588bd78fe1e1058ec1abe0872550d |
| SHA256 | 9620f6a4c0b6d0d0e05e81048d9bc43094fc83cbe2ae39d7e9b16413bd673e2d |
| SHA512 | 88b51884a60565dffc1580ee5ee3d43b4087e7967fa00b8de698f3a40948a6708e567990867b5adcb72c21c935bf77b562e5819df9d5461d58c47d5b0bfd6c3f |
| CRC32 | a1308037 |
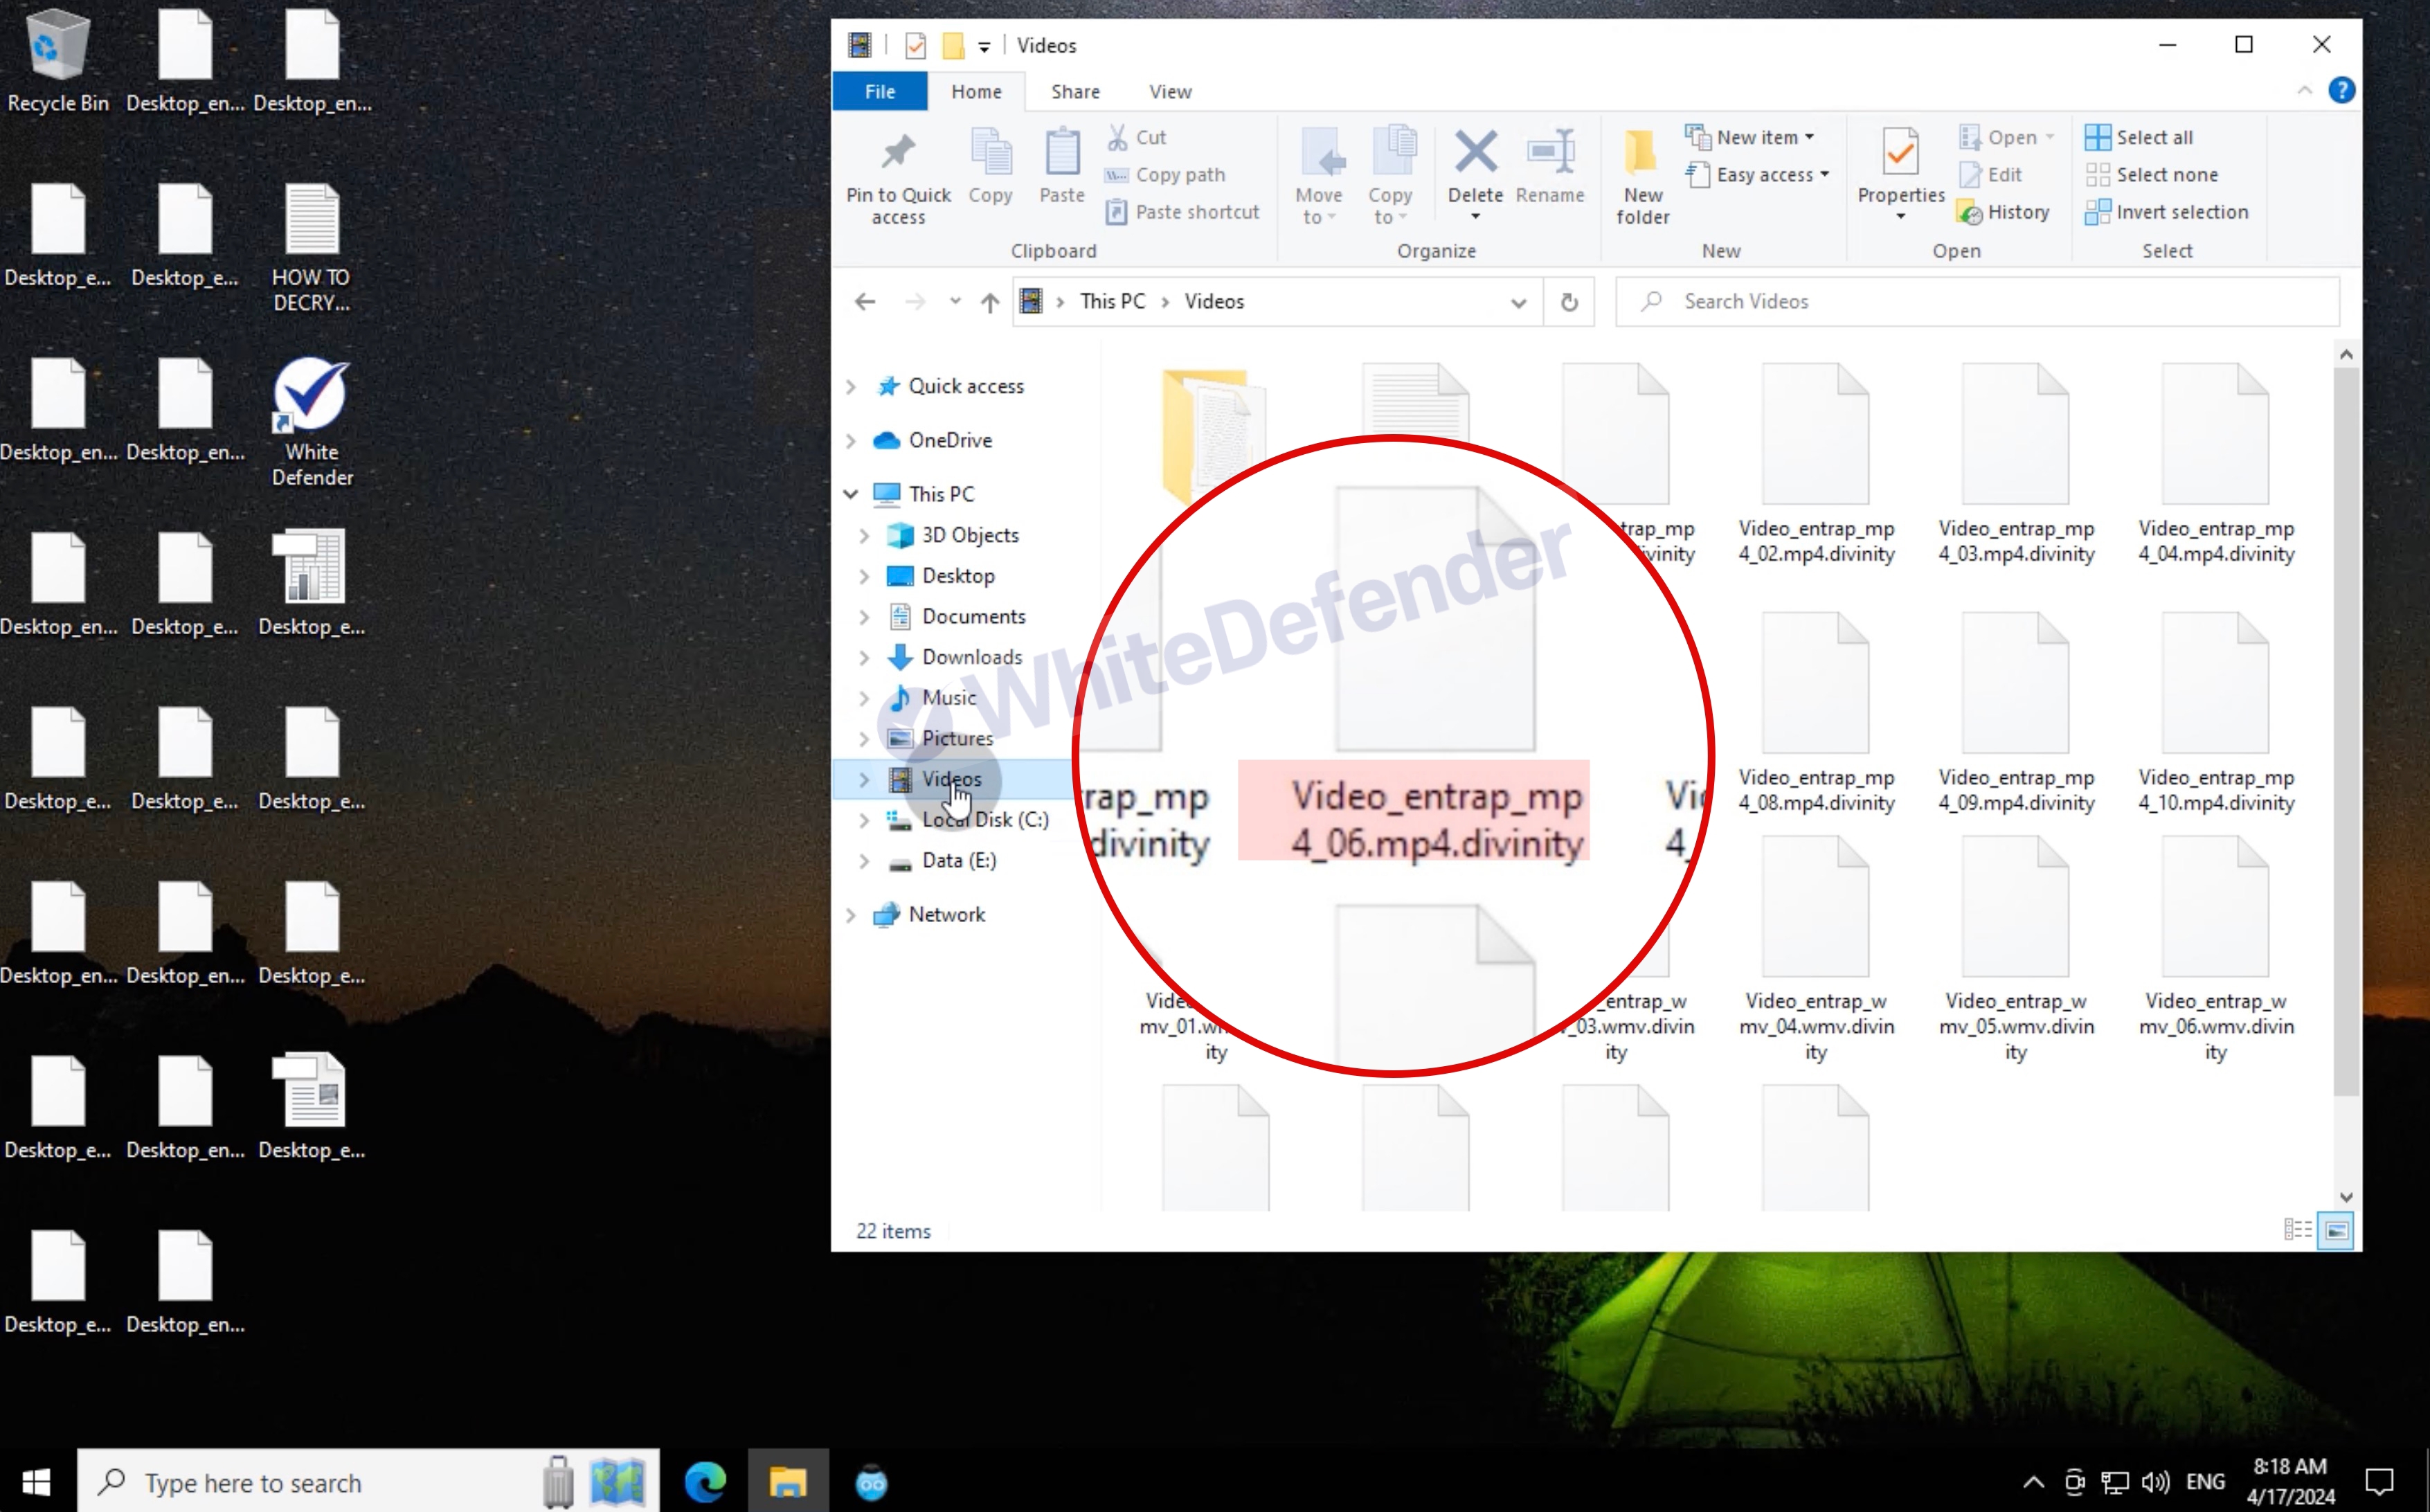
그림 1. Divinity 랜섬웨어 감염 후 암호화된 확장자 표시
2. 랜섬웨어 동작 특징
Divinity는 C++ 기반으로 확인되며, 실행 시 모든 드라이브를 대상으로 파일 암호화를 수행합니다. 암호화가 완료되면 감염 사실과 공격자 연락처를 담은 메시지 창을 표시합니다.
이후 임시 폴더(Temp)에 생성한 이미지를 이용해 바탕화면을 변경합니다. 메시지 창에는 파일 복구를 위해 공격자에게 연락하라는 내용과, 피해자가 직접 복호화를 시도하면 데이터가 손상된다는 경고가 포함되어 있습니다. 해당 경고는 공격자가 표시한 문구입니다.
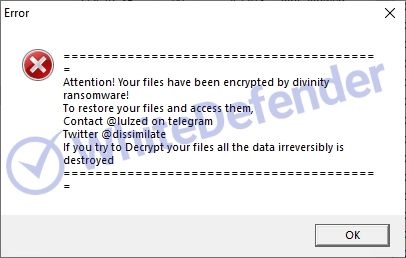
그림 2. Divinity 암호화 완료 후 표시되는 안내 메시지
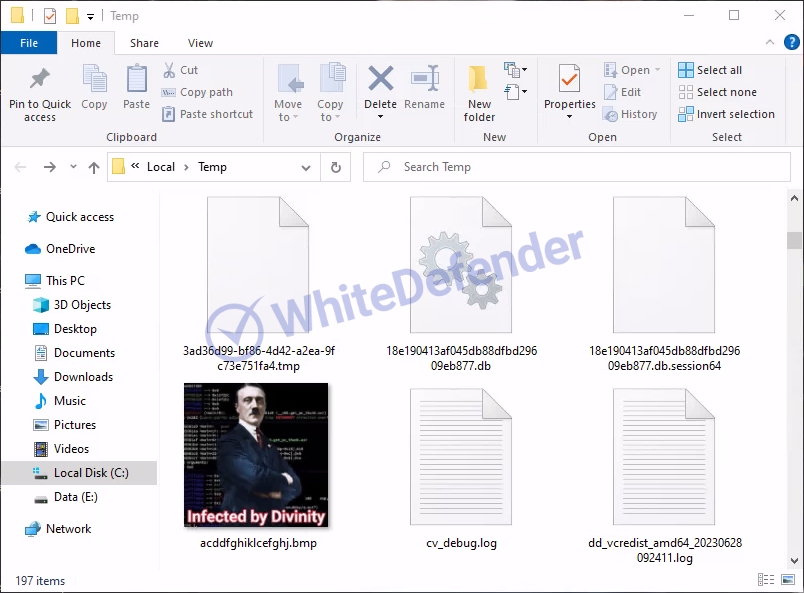
그림 3. 임시 폴더에 생성된 바탕화면 변경용 이미지 파일
3. 랜섬웨어 감염 결과
감염이 진행되면 사용자 파일이 암호화되고 파일명은 파일명.확장자.divinity 형식으로 변경됩니다. 각 감염 경로에는 HOW TO DECRYPT FILES.txt 랜섬노트가 생성되며, 암호화된 파일은 정상적으로 열거나 사용할 수 없는 상태가 됩니다.
감염 후 바탕화면에는 "Infected by Divinity" 문구가 포함된 이미지가 표시되며, 랜섬노트는 Telegram 및 Twitter 연락처를 제시하며 공격자에게 연락하도록 안내합니다.
- 사용자 파일이 파일명.확장자.divinity 형식으로 변경
- 각 감염 경로에 HOW TO DECRYPT FILES.txt 랜섬노트 생성
- 암호화 완료 후 감염 사실 및 공격자 연락처 메시지 창 표시
- 바탕화면을 "Infected by Divinity" 이미지로 변경
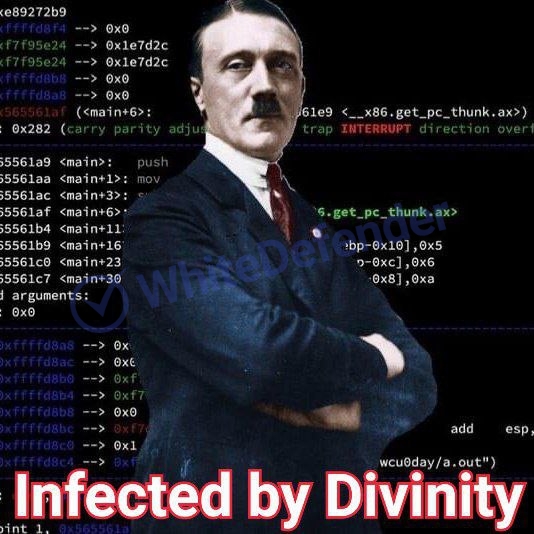
그림 4. 감염 후 바탕화면에 표시되는 Divinity 안내 이미지
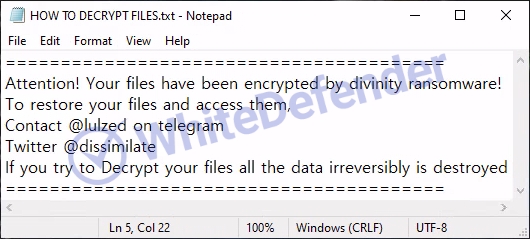
그림 5. HOW TO DECRYPT FILES.txt 랜섬노트의 연락처 및 경고 문구
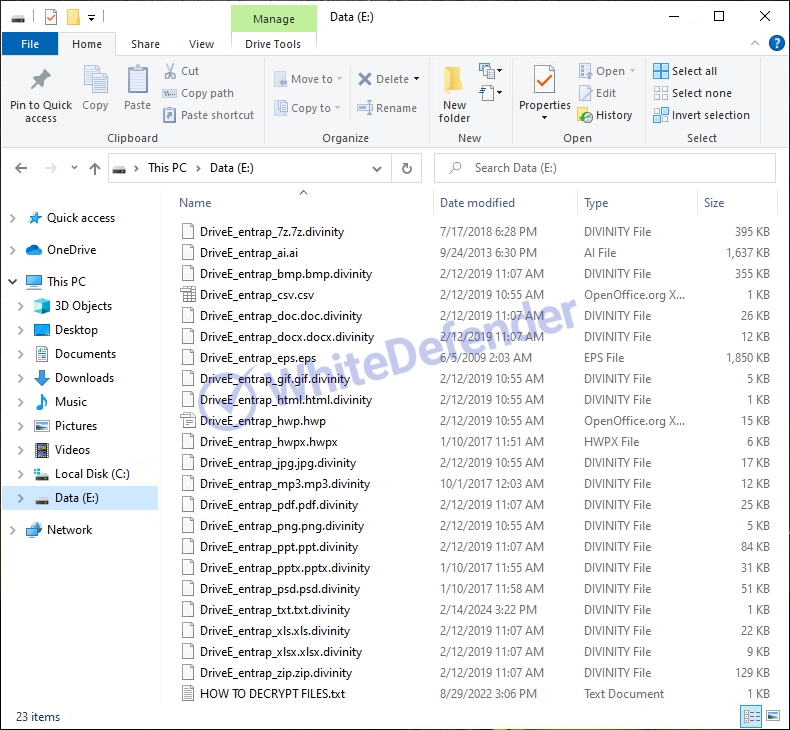
그림 6. (.divinity) 확장자로 변경된 파일과 생성된 랜섬노트
4. WhiteDefender 대응
WhiteDefender는 Divinity 랜섬웨어의 악성 행위를 행위 기반으로 탐지하여 해당 프로세스의 실행을 차단합니다. 차단 알림에서는 divinity.exe 프로세스가 악성 행위로 차단된 사실을 확인할 수 있습니다.
Detect Viewer에는 Execution Block, Quarantine 및 Restore 기록이 표시되며, 이를 통해 실행 차단과 검역, 차단 이전에 암호화가 진행된 파일의 실시간 자동 복원 결과를 확인할 수 있습니다.
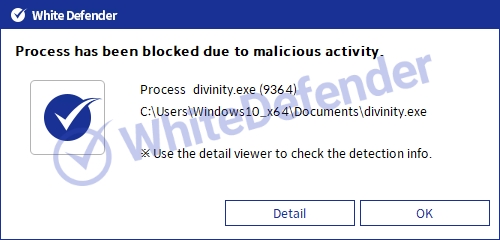
그림 7. WhiteDefender 차단 알림 팝업: Process has been blocked due to malicious activity (divinity.exe)
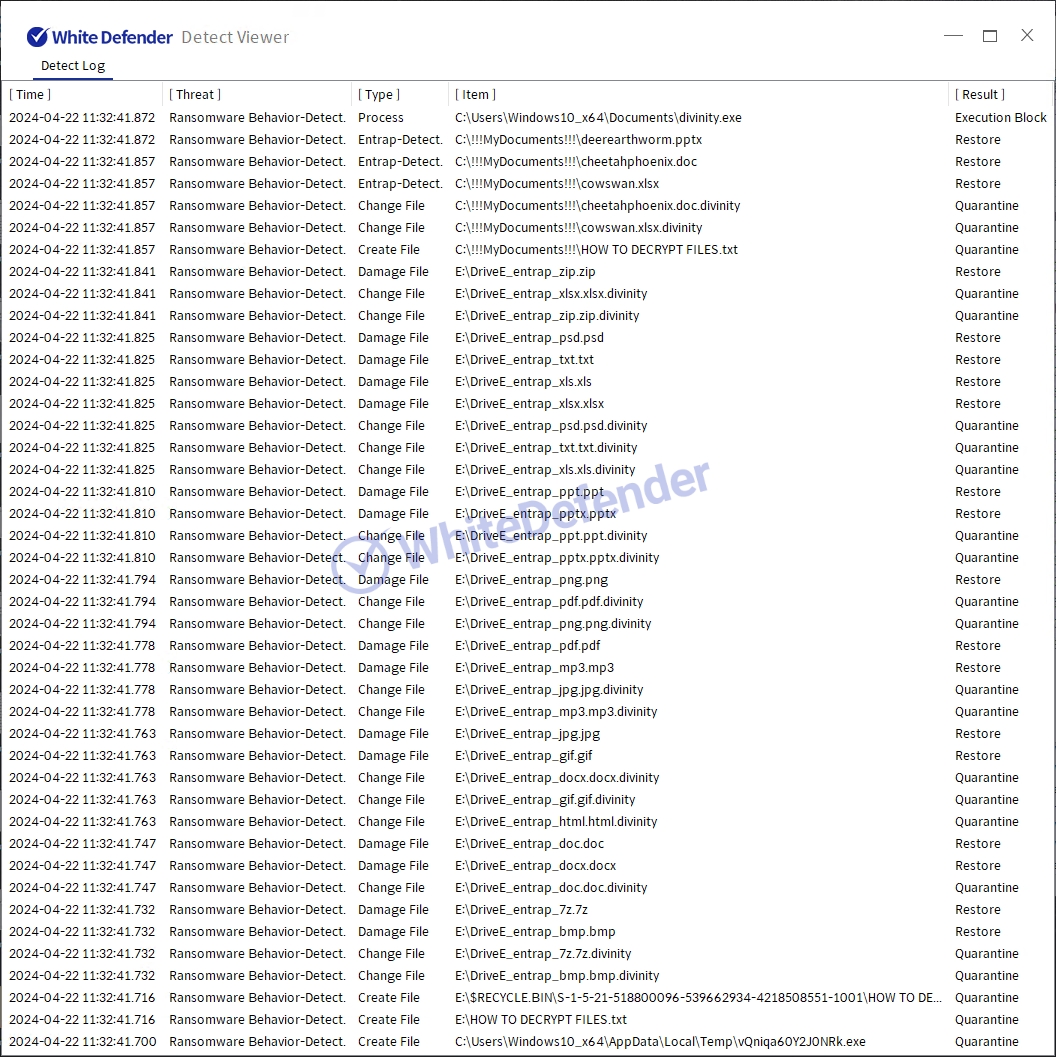
그림 8. WhiteDefender Detect Viewer 탐지 로그: Ransomware Behavior‑Detect 탐지 및 Execution Block / Quarantine / Restore 기록
5. 주요 공격 행위 요약
| Step | Title | 설명 |
|---|---|---|
| ① | Encrypt Drives | 드라이브 내 파일 암호화 및 .divinity 확장자 추가 |
| ② | Create Ransom Note | 각 감염 경로에 HOW TO DECRYPT FILES.txt 생성 |
| ③ | Display Ransom Message | 암호화 완료 후 감염 사실 및 공격자 연락처 표시 |
| ④ | Change Wallpaper | 임시 폴더의 이미지를 이용해 바탕화면 변경 |
| ✔ | WhiteDefender Response | 탐지 · 차단 · 검역 · 복원 |

관련있는 기사
- 이전글
- 이전글 없음
 공식블로그
 공식유투브
화이트디펜더 © Everyzone, Inc. All rights reserved.