- 랜섬웨어 보안
- 랜섬웨어 침해 분석, 랜섬웨어 종류, 랜섬웨어 보안 자료 제공
랜섬웨어 블로그
랜섬웨어 최신 정보를 확인 할 수 있습니다.
- 제목
- 랜섬웨어 유형, 암호화 랜섬웨어(Crypto Ransomware)란? 피해사례와 예방 대응방안
- 등록일
- 2025-02-17
- 조회수
- 9
[보안 가이드] 랜섬웨어 유형
암호화 랜섬웨어란?
랜섬웨어 유형과 피해 사례, 예방 방안
Crypto Ransomware · WannaCry · CryptoLocker · Ryuk
랜섬웨어 유형은?
랜섬웨어는 다양한 유형의 공격 패턴을 가지고 있습니다. 대표적으로 암호화 랜섬웨어(Crypto Ransomware), 이중협박 랜섬웨어(Double Extortion Ransomware), 잠금 랜섬웨어(Locker Ransomware), 파일리스 랜섬웨어(Fileless Ransomware), 랜섬웨어 서비스(Ransomware as a Service, RaaS) 등이 있습니다. 앞으로 랜섬웨어 유형을 하나씩 소개해 드리겠습니다.
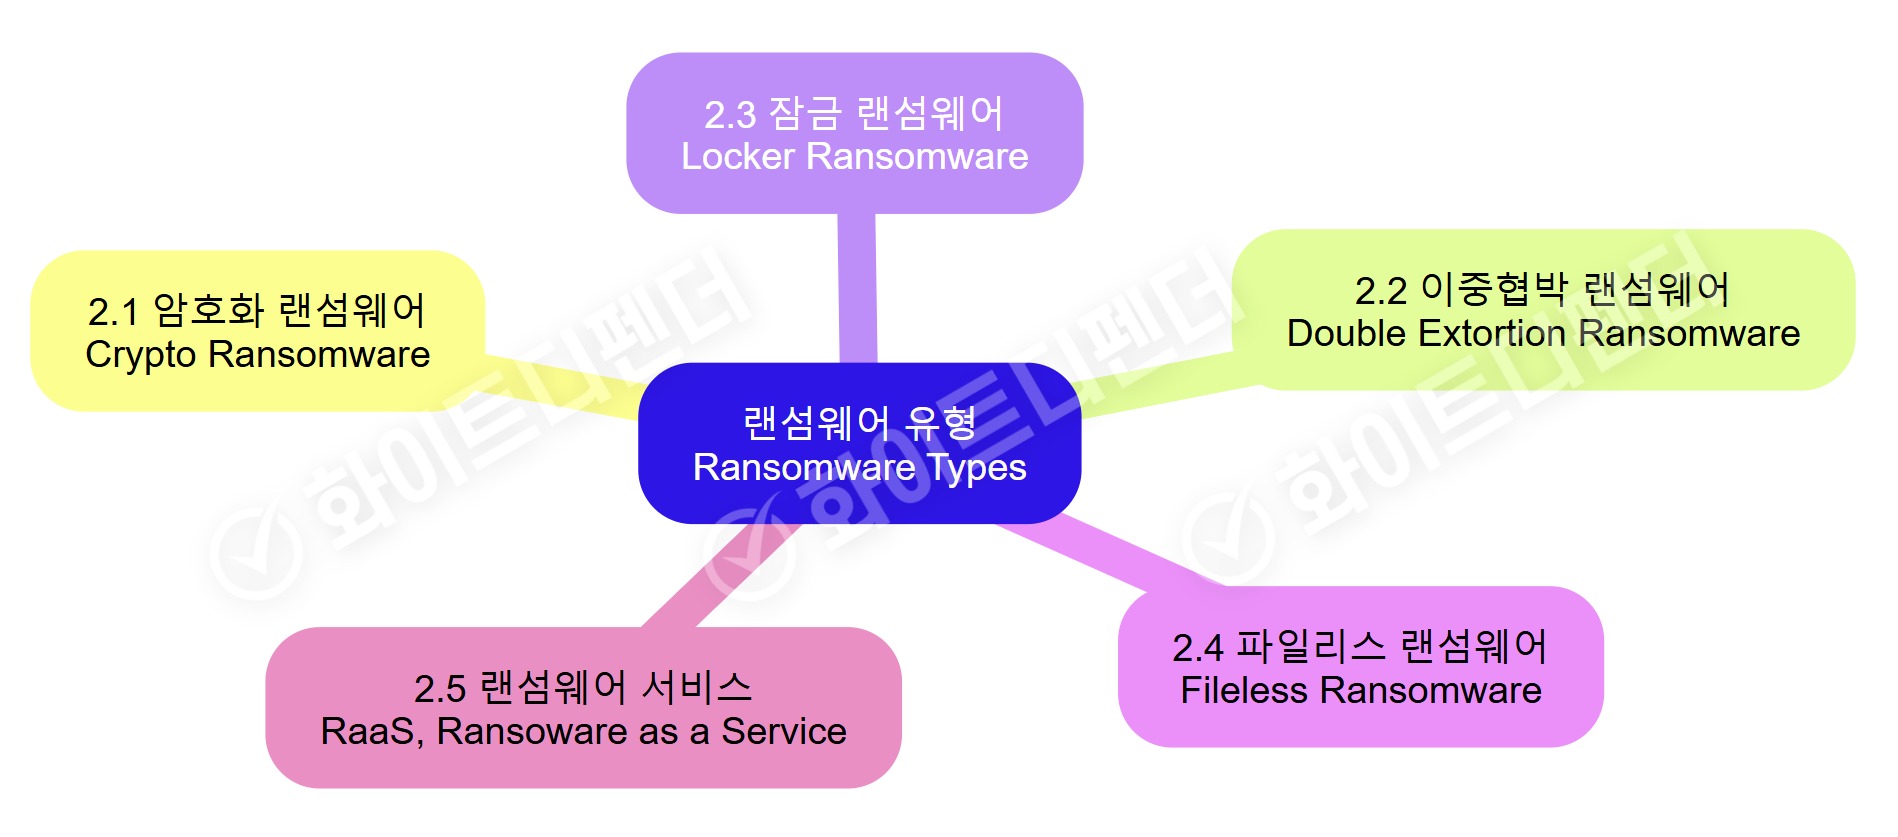
랜섬웨어 유형(Ransomware Types): 암호화 · 이중협박 · 잠금 · 파일리스 · 랜섬웨어 서비스(RaaS)
암호화 랜섬웨어(Crypto Ransomware)란?
첫 번째로 소개해 드릴 유형은 암호화 랜섬웨어(Crypto Ransomware)입니다. 암호화 랜섬웨어의 특징과 함께 대표적인 랜섬웨어의 공격 사례, 그리고 사회에 미치는 영향을 함께 살펴보겠습니다. 암호화 랜섬웨어 공격 피해는 지금도 계속 발생하고 있습니다. 피해를 예방하고 방어하기 위해서는 전통적인 레거시 보안에 더해, 랜섬웨어를 겨냥한 전문 안티랜섬웨어(Anti-Ransomware) 보안 대책을 함께 마련할 필요가 있습니다.
암호화 랜섬웨어는 사이버 범죄자들이 널리 사용하는 악성 소프트웨어 중 하나로, 감염된 시스템의 파일을 고급 암호화 알고리즘(AES, RSA 등)으로 암호화하여 정상적인 파일 접근을 완전히 차단하는 공격 방식입니다. 감염되면 사용자는 문서, 사진, 데이터베이스 등 평소 사용하던 모든 파일에 접근할 수 없게 되며, 공격자는 이를 이용해 대가, 즉 몸값을 요구합니다.
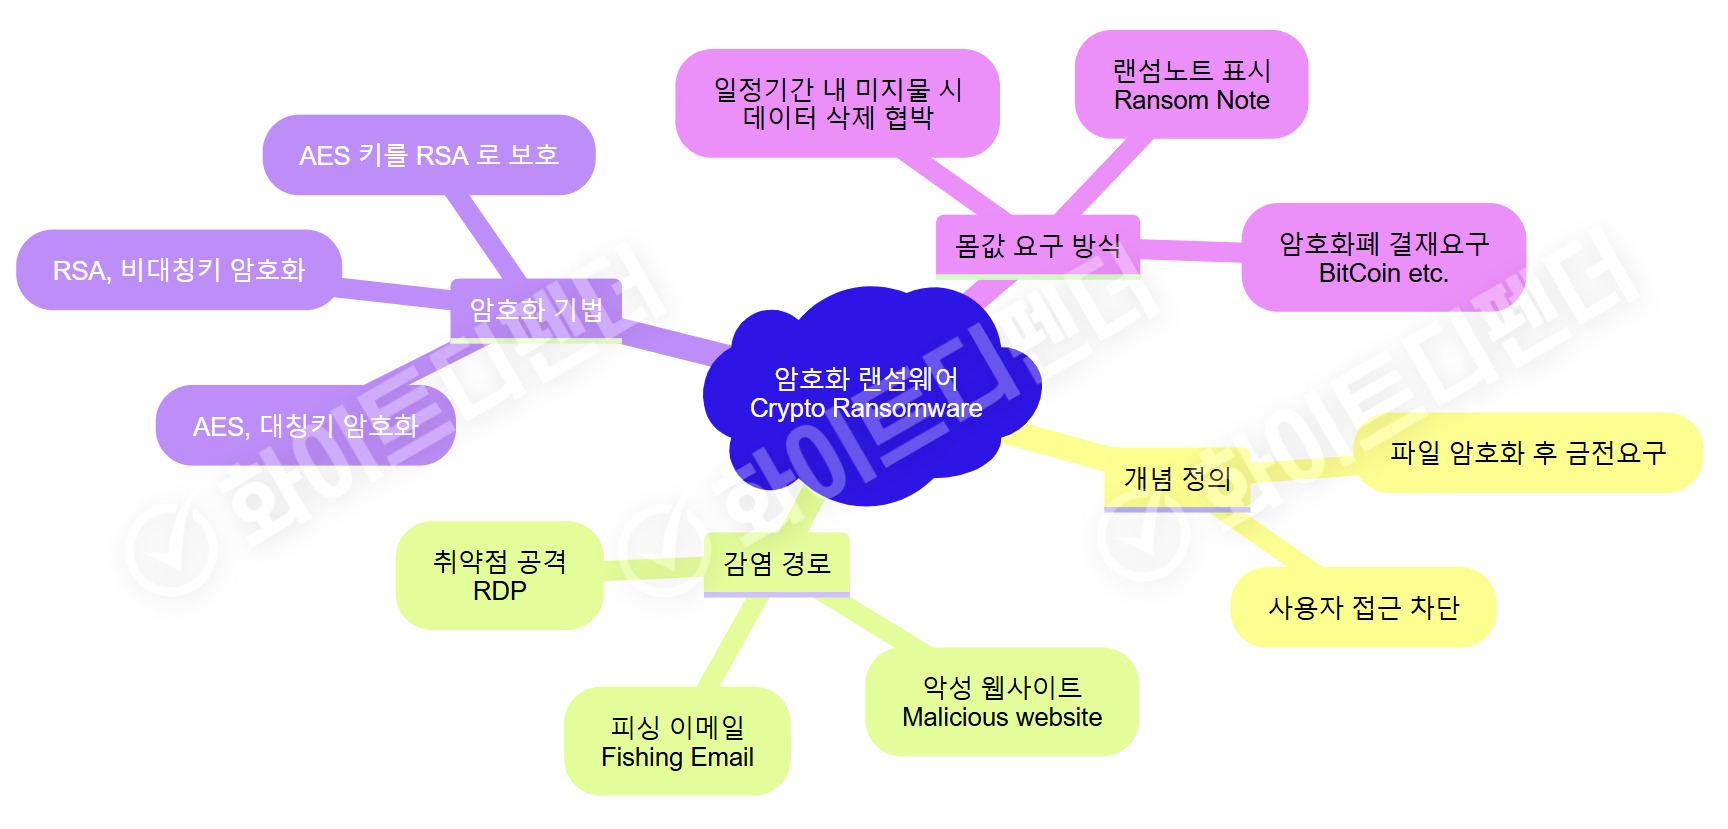
암호화 랜섬웨어(Crypto Ransomware) 유형 맵: 개념 정의 · 감염 경로 · 암호화 기법 · 몸값 요구 방식
① 감염 경로와 동작 원리
공격자는 주로 피싱 이메일, 악성 웹사이트, 또는 원격 데스크톱 프로토콜(RDP)의 취약점을 통해 악성코드를 피해자의 컴퓨터에 침투시킵니다. 감염 초기에는 사용자가 의심 없이 실행한 첨부파일이나 링크를 통해 악성코드가 다운로드되어 시스템 내에서 백그라운드로 실행됩니다. 이후 악성코드는 시스템 내부의 파일을 탐색하며 doc, pdf, xls, jpg 등 사용자 데이터와 관련된 다양한 파일 형식을 대상으로 암호화를 진행합니다.
② 암호화 기법: AES + RSA
암호화 과정에서는 주로 대칭키 암호화 알고리즘인 AES(Advanced Encryption Standard)를 활용합니다. AES는 속도가 빠르고 보안성이 높아 대량의 데이터를 짧은 시간 내에 암호화하는 데 매우 효과적입니다. 동시에 공격자는 이 AES 키를 보호하기 위해 비대칭키 암호화 알고리즘인 RSA(Rivest–Shamir–Adleman)를 사용합니다.
랜섬웨어는 각 파일을 AES로 암호화한 뒤 해당 AES 키 자체를 RSA로 다시 암호화하여, 복호화에 필요한 정보를 공격자만 보유하도록 만듭니다. 이러한 이중 암호화 방식은 복호화 키 없이는 파일 복원을 어렵게 만들어, 피해자가 몸값을 지불하도록 유도하는 핵심적인 역할을 합니다.
| AES (대칭키) | 빠른 속도로 대량의 사용자 파일을 암호화 |
| RSA (비대칭키) | 파일 암호화에 사용된 AES 키를 암호화하여 공격자만 복호화 가능하도록 보호 |
③ 랜섬노트와 몸값 요구
암호화 랜섬웨어가 실행되면 감염된 시스템 화면이나 특정 폴더에 랜섬노트(Ransom Note)가 표시됩니다. 랜섬노트에는 공격자가 요구하는 금액과 함께 비트코인 등 암호화폐로 지급하라는 안내, 그리고 일정 기간 내에 지불하지 않으면 복호화 키가 삭제되어 파일이 영구적으로 손실될 수 있다는 경고가 적혀 있습니다. 이러한 금전 요구는 피해자의 심리적 압박을 극대화하여 지불을 강요하는 효과를 노립니다.
또한 암호화 랜섬웨어는 파일 암호화에 그치지 않고 이중 협박(Double Extortion) 전략을 구사하기도 합니다. 공격자는 데이터를 암호화하는 동시에 탈취하여, 몸값을 지불하지 않으면 데이터를 유출하겠다고 협박합니다. 이 방식은 피해 기업이나 개인에게 두 배의 압박을 가해, 파일 복구 문제를 넘어 명예와 개인정보 보호까지 위협합니다.
강력한 암호화 기법 때문에 복호화 키 없이는 복구가 거의 불가능합니다. 몸값을 지불하더라도 공격자가 실제로 복호화 키를 제공할지, 제공된 키가 정상적으로 작동할지는 전혀 보장되지 않으며, 실제로 몸값을 지불한 후에도 파일 복구에 실패하는 사례가 빈번합니다.
암호화 랜섬웨어 공격 피해 사례
암호화 랜섬웨어의 위협은 이론에 머무르지 않고, 실제로 전 세계 수많은 기업과 개인에게 치명적인 피해를 입혔습니다. 그중에서도 WannaCry, CryptoLocker, Ryuk는 랜섬웨어 공격의 진화와 피해 파급력을 여실히 보여주는 대표적인 사례입니다.
① 워나크라이 랜섬웨어 (WannaCry Ransomware)
EternalBlue 취약점을 이용해 네트워크로 자동 확산
WannaCry는 2017년 5월 전 세계를 강타한 랜섬웨어로, 단 24시간 만에 150여 개국, 23만 대 이상의 시스템을 감염시키는 엄청난 피해를 야기했습니다. 미국 국가안보국(NSA)이 개발한 해킹 도구에 쓰인 EternalBlue 취약점을 이용해 네트워크를 통해 자동으로 확산되었습니다. 영국 NHS(국민보건서비스)를 비롯한 병원, 기업, 정부 기관 등 사회 기반 시설에 큰 혼란을 초래했으며, 의료기관에서는 진료 일정이 지연되고 긴급 환자 관리에 큰 차질이 빚어졌습니다. 패치되지 않은 시스템과 글로벌 네트워크에서의 빠른 확산 능력이 피해를 키운 요인이었으며, 이를 계기로 보안 취약점 관리의 중요성이 전 세계적으로 대두되었습니다.
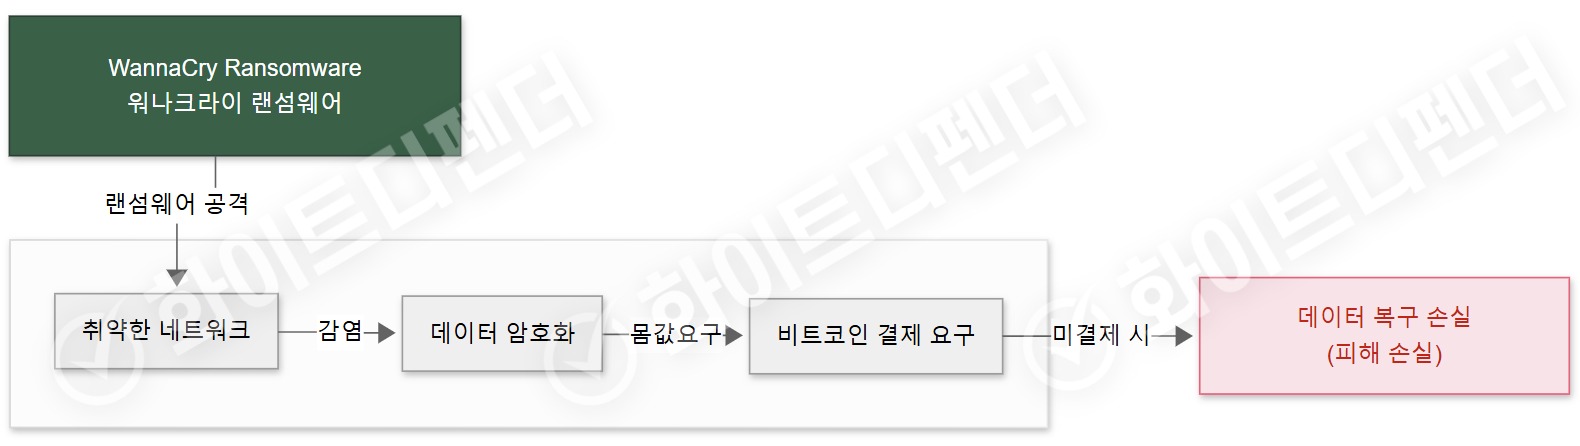
WannaCry 공격 흐름: 취약한 네트워크 → 데이터 암호화 → 비트코인 결제 요구 → 미결제 시 데이터 복구 손실
② 크립토락커 랜섬웨어 (CryptoLocker Ransomware)
이메일 첨부파일과 감염된 링크를 통해 배포
CryptoLocker는 2013년에 처음 등장해 수많은 개인 사용자와 기업에 큰 피해를 입힌 랜섬웨어입니다. 주로 이메일 첨부파일이나 감염된 링크를 통해 배포되었으며, 감염된 시스템의 중요한 파일을 암호화한 뒤 복호화 키를 대가로 비트코인 등 암호화폐를 요구했습니다. 일부 보고서에 따르면 약 25만 대의 컴퓨터가 감염되어 수백만 달러에 이르는 금전적 손실이 발생했습니다. 단순한 금전 요구 형태로 시작했지만 그 효과로 인해 새로운 사이버 범죄 수단으로 자리 잡았고, 이후 다양한 공격 기법의 랜섬웨어가 등장하는 계기가 되었습니다.
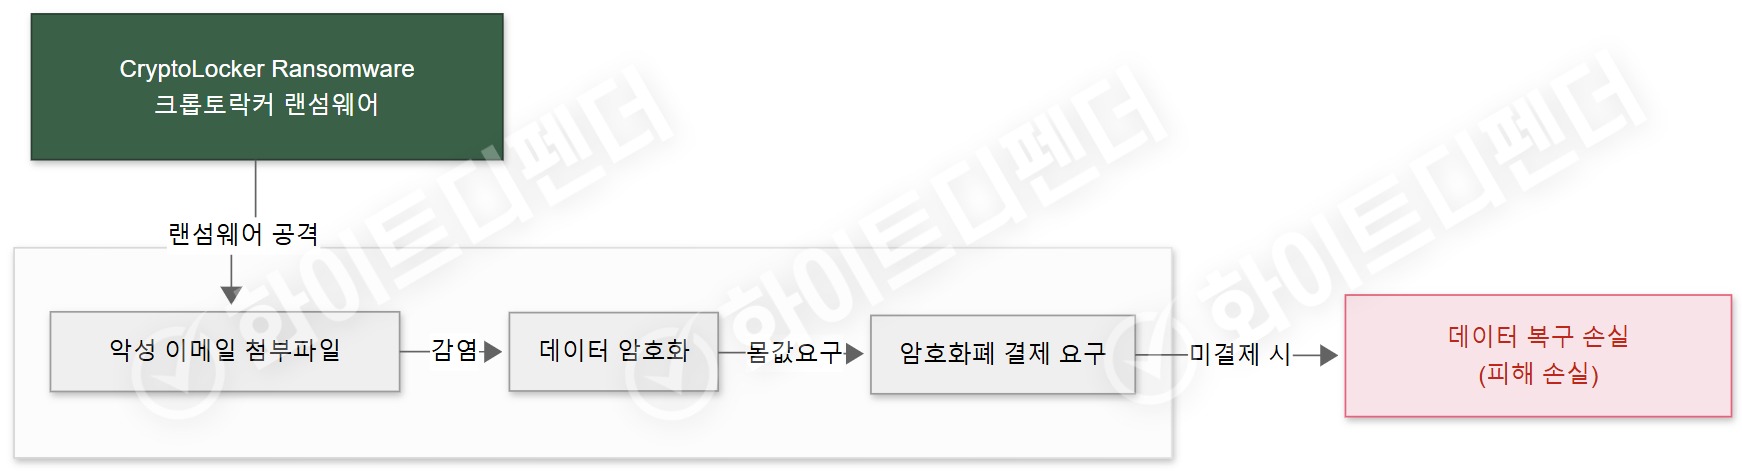
CryptoLocker 공격 흐름: 악성 이메일 첨부파일 → 데이터 암호화 → 암호화폐 결제 요구 → 미결제 시 데이터 복구 손실
③ 류크 랜섬웨어 (Ryuk Ransomware)
사전 침투 후 특정 시스템을 노리는 표적 공격
Ryuk는 2018년경 등장하여 주로 대기업, 의료기관, 지방 정부 등을 대상으로 공격을 감행한 랜섬웨어입니다. 자동화된 공격 방식이 아니라 사전에 네트워크 내부로 정교하게 침투한 뒤 특정 시스템을 노려 공격하는 것이 특징입니다. 공격자는 초기 침투를 위해 스피어 피싱이나 RDP 취약점을 주로 이용하며, 침투에 성공하면 중요한 서버와 데이터베이스를 집중적으로 암호화합니다. 피해 규모는 수백만 달러에 이르며, 복구 비용뿐 아니라 업무 중단으로 인한 간접 손실이 피해를 더욱 키웠습니다. 특히 의료 분야에서는 환자 정보와 긴급 의료 시스템이 마비되는 등 사회적 파장이 매우 컸습니다.
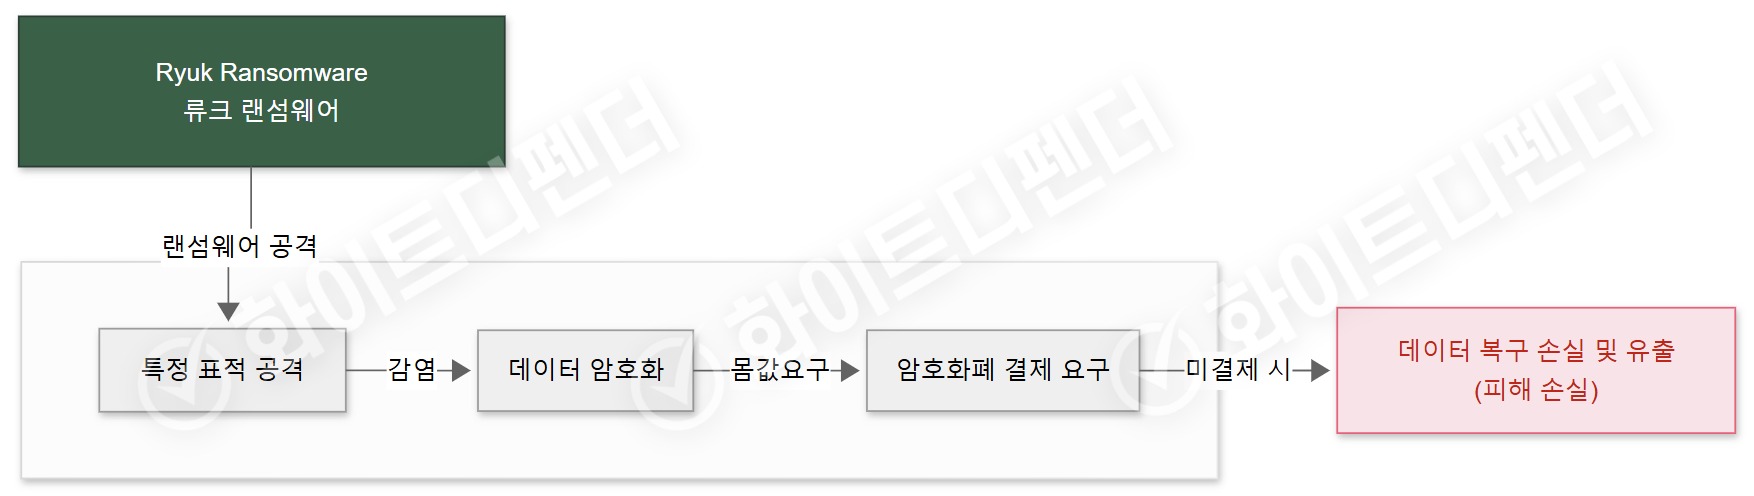
Ryuk 공격 흐름: 특정 표적 공격 → 데이터 암호화 → 암호화폐 결제 요구 → 미결제 시 데이터 복구 손실 및 유출
암호화 랜섬웨어 예방을 위한 기본 대응 방안
대표적인 피해 사례들은 공격 방식과 확산 경로가 각기 다르지만, 랜섬웨어가 단순한 기술적 보안 문제를 넘어 사회와 경제 전반에 큰 영향을 미칠 수 있음을 보여줍니다.
| WannaCry | 전 세계적인 네트워크 확산과 보안 패치 미흡의 문제를 드러냄 |
| CryptoLocker | 경제적 손실과 함께, 기존 백신만으로는 부족하며 별도의 안티랜섬웨어 솔루션과 데이터 복구가 필요함을 부각 |
| Ryuk | 데이터베이스 표적 공격의 정교화로, 기존 보안 체계를 보완할 새로운 엔드포인트 보안의 필요성을 알림 |
이처럼 공격자는 취약점을 이용해 몸값을 강요하고 막대한 피해를 발생시킵니다. 이러한 사례들은 랜섬웨어 예방을 위한 기본 대응 수칙의 중요성을 다시 한번 일깨워 줍니다.
- ✔ 보안 체계 강화
- ✔ 정기적이고 신속한 보안 업데이트
- ✔ 정기적인 데이터 백업
- ✔ 전사적인 보안 인식 개선
디지털 전환(DX)과 AI 시대에 사이버 공격은 더욱 지능적으로 발전할 것입니다. 안전한 디지털 세상을 위해 엔드포인트 안티랜섬웨어 보안을 통한 대응과 예방 준비를 철저히 해야 합니다.
암호화 랜섬웨어, 화이트디펜더로 실시간 방어하세요
100% 행위 기반 탐지 · 실행 차단 · 원본 파일 자동 복원
관련있는 기사
 공식블로그
 공식유투브
화이트디펜더 © Everyzone, Inc. All rights reserved.