- 랜섬웨어 보안
- 랜섬웨어 침해 분석, 랜섬웨어 종류, 랜섬웨어 보안 자료 제공
랜섬웨어 블로그
랜섬웨어 최신 정보를 확인 할 수 있습니다.
- 제목
- 랜섬웨어 유형, 파일리스(Fileless) 공격이란? 랜섬웨어 감염 경로 및 예방 방어 전략
- 등록일
- 2025-03-10
- 조회수
- 7
[보안 가이드] 랜섬웨어 유형
파일리스(Fileless) 공격이란?
랜섬웨어 유형과 감염 경로, 방어 전략
Fileless Ransomware · Payload · PowerShell · WMI · 매크로
랜섬웨어 유형
랜섬웨어는 다양한 유형의 공격 패턴을 가지고 있습니다. 대표적으로 암호화 랜섬웨어(Crypto Ransomware), 이중협박 랜섬웨어(Double Extortion Ransomware), 잠금 랜섬웨어(Locker Ransomware), 파일리스 랜섬웨어(Fileless Ransomware), 랜섬웨어 서비스(Ransomware as a Service, RaaS) 등이 있습니다. 이번에는 네 번째 유형인 파일리스 랜섬웨어를 소개해 드립니다.
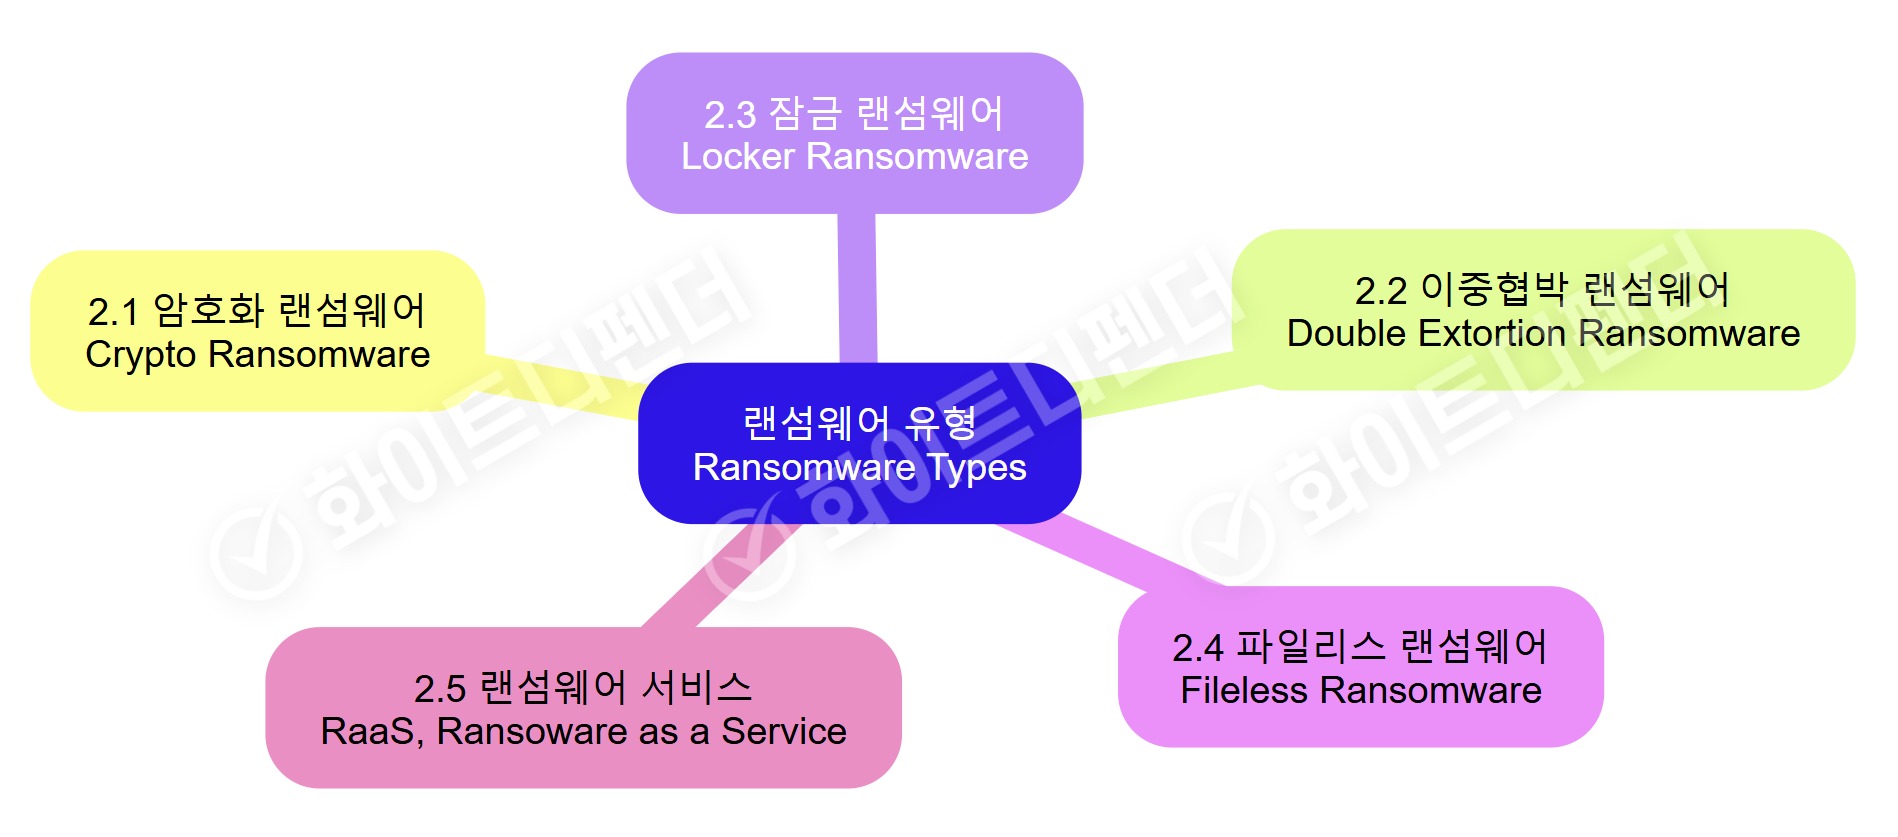
랜섬웨어 유형(Ransomware Types): 암호화 · 이중협박 · 잠금 · 파일리스 · 랜섬웨어 서비스(RaaS)
파일리스(Fileless) 랜섬웨어란?
파일리스 랜섬웨어는 일반적인 파일 기반 감염과 달리 악성코드를 디스크에 저장하지 않고 시스템 메모리(RAM)에서 직접 실행되는 공격입니다. 이 때문에 백신 등 기존 파일 시그니처 기반 탐지 기법으로는 대응하기 어렵고, 행위 기반 탐지 알고리즘과 포렌식 분석 등 새로운 보안 기술이 요구되고 있습니다.
공격은 취약한 시스템 환경이나 피싱 이메일, 악성 스크립트 등을 통해 악성 명령어를 실행 환경에 침투시키는 것에서 시작됩니다. 주로 PowerShell, WMI(Windows Management Instrumentation) 또는 기타 스크립트 언어를 이용해 메모리에 악성 페이로드(Payload)를 직접 로드합니다. 디스크에 실행 파일이나 흔적을 남기지 않기 때문에 백신이나 파일 무결성 검사 도구의 탐지를 회피한 채 감염이 진행됩니다.
페이로드(Payload)란?
컴퓨터 보안에서 페이로드는 멀웨어 중 실제 악성 행위를 수행하는 부분, 즉 공격자가 시스템에 침입한 뒤 실행하려는 악성 동작을 뜻합니다. 파일리스 공격의 페이로드는 디스크에 저장되지 않고 메모리에서 직접 실행되어 탐지가 어렵습니다. 공격자는 주로 시스템에 내장된 도구나 스크립트를 악용해 페이로드를 실행합니다.
파일리스 공격의 주요 페이로드 유형
| ① 정보 탈취 | 키로깅, 스크린샷 캡처 등으로 사용자 인증 정보와 민감한 데이터를 수집합니다. |
| ② 랜섬웨어 실행 | 메모리 내에서 파일 암호화를 수행해 피해자에게 금전을 요구합니다. |
| ③ 백도어 설치 | 지속적인 접근을 위해 백도어를 설정하고 원격 제어를 가능하게 합니다. |
| ④ DDoS 공격 | 감염된 시스템을 봇넷으로 활용해 분산 서비스 거부 공격을 수행합니다. |
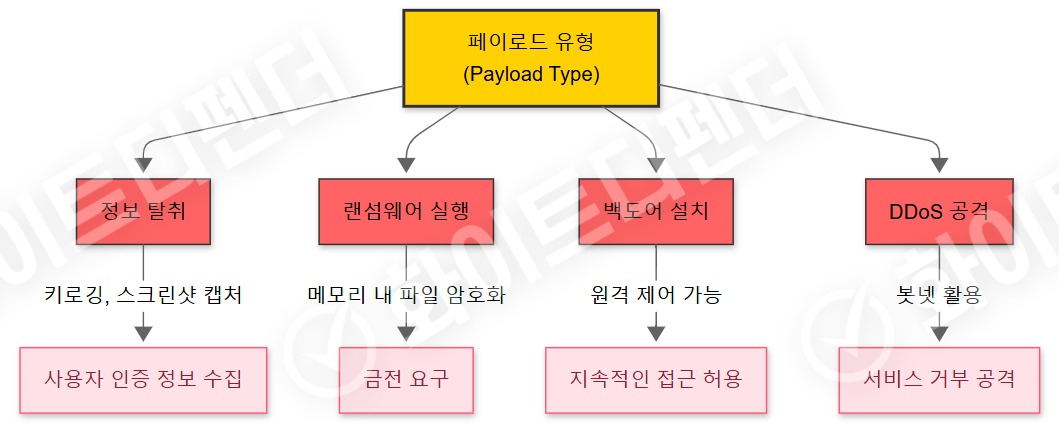
페이로드 유형(Payload Type): 정보 탈취 · 랜섬웨어 실행 · 백도어 설치 · DDoS 공격
페이로드 실행에 악용되는 도구 및 기술
| PowerShell | Windows에 내장된 스크립트 언어로, 악성 스크립트 실행과 원격 서버 통신에 악용됩니다. |
| WMI | 시스템 관리 자동화 도구로, 메모리 내 악성 코드 실행과 지속성 유지에 악용됩니다. |
| 매크로 스크립트 | Microsoft Office 문서의 매크로 기능을 이용해 악성 스크립트를 실행합니다. |
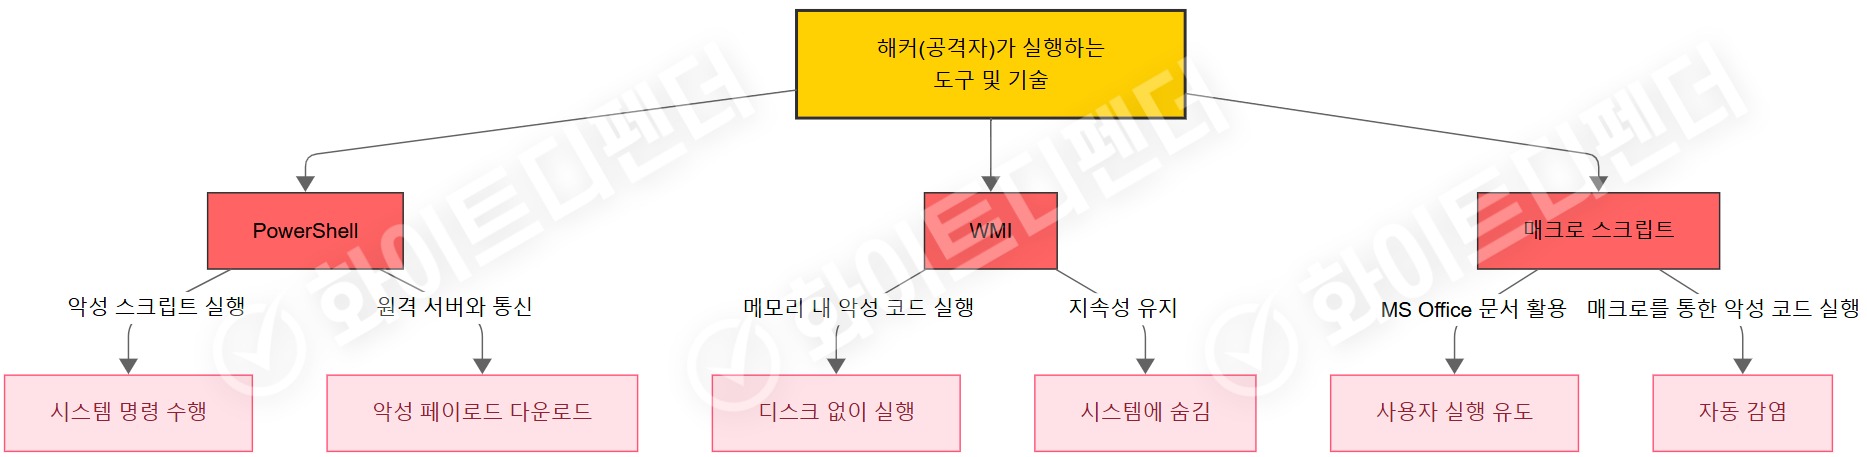
공격자가 페이로드 실행에 악용하는 도구 및 기술: PowerShell · WMI · 매크로 스크립트
파일리스 페이로드의 특징
디스크에 파일을 생성하지 않고 메모리에서 직접 실행되기 때문에 파일 시그니처 기반 기법으로는 탐지가 어렵습니다. 또한 시스템에 기본으로 존재하는 정상 도구를 활용하므로 정상적인 사용과 악성 행위를 구별하기 어렵습니다.
파일리스 페이로드 대응 방안
- ✔ 행위 탐지 – 비정상 행위를 모니터링해 악성 행위를 식별하는 행위 기반 안티랜섬웨어 도입
- ✔ 실시간 메모리 분석 – 메모리에서 실행되는 프로세스를 실시간으로 분석해 악성 코드 탐지
- ✔ 최신 보안 패치 – 운영체제와 소프트웨어의 보안 업데이트로 알려진 취약점 제거
- ✔ 사용자 교육 – 피싱 이메일과 악성 매크로를 통한 공격을 막기 위한 보안 교육
파일리스 랜섬웨어는 주로 시스템 관리 도구를 이용해 악의적인 명령을 정상 프로세스에 삽입하거나 메모리에서 직접 코드를 실행합니다. 예를 들어 PowerShell 스크립트로 메모리 상에서 암호화 알고리즘을 동작시켜 중요한 데이터 파일을 암호화합니다. 동시에 Windows 레지스트리, WMI 이벤트 등록, 작업 스케줄러 등을 이용해 감염 후 지속성을 확보하려는 시도도 탐지됩니다.
파일리스 랜섬웨어는 기존 보안을 어떻게 우회할까?
- ▶ 파일 I/O 활동이 없음 – 파일 입출력이 없어 시그니처 패턴 DB 기반 탐지로는 탐지·차단이 어렵습니다.
- ▶ 정상 시스템 도구 악용 – PowerShell, wmic 등 정상 도구로 실행되어 화이트리스트 기반 보안도 우회될 가능성이 높습니다.
- ▶ 메모리 내 실행 – 메모리에서만 실행되어 기존 백신이나 APT 대응 솔루션으로는 신종·변종을 탐지·차단하기 어렵습니다. 행위 알고리즘 기반 탐지를 제공하는 안티랜섬웨어로 대응해야 합니다.
- ▶ 흔적 소멸 – 공격이 끝나거나 재부팅되면 메모리의 악성코드가 사라져 디스크 이미지 포렌식으로도 흔적을 찾기 어렵습니다. 실시간 로그 모니터링, 메모리 덤프 분석, 비정상 행위를 탐지·차단하는 안티랜섬웨어 도입이 필수적입니다.
파일리스 공격의 주요 유형
스크립트 기반 공격은 전통적인 파일 기반 탐지 기법을 회피하는 주요 수단으로 자리 잡고 있습니다. 공격자는 PowerShell, VBScript, Python 등 정상적인 시스템 관리 도구를 악용해 디스크에 흔적을 남기지 않고 메모리에서 악성 명령을 실행합니다. 파일리스 악성코드(Fileless Malware)와 결합된 이러한 기법은 시그니처 기반 보안 솔루션으로는 탐지하기 어려워 보안 담당자에게 큰 부담이 되고 있습니다.
① PowerShell을 이용한 공격
PowerShell은 Windows에 기본 제공되는 강력한 스크립트 언어로, 시스템 깊숙이 접근할 수 있습니다. 공격자는 이를 이용해 메모리에서 악성 페이로드를 로드·실행하여 디스크 저장 없이 데이터 암호화, 정보 탈취, 네트워크 확산을 수행합니다. 명령어 로그나 일시적인 메모리 사용 외에는 파일 흔적을 남기지 않아 일반적인 파일 스캐닝으로는 거의 탐지되지 않습니다.
② WMI를 이용한 공격
WMI는 시스템 모니터링과 관리를 위한 정상 도구지만, 공격자는 이를 통해 악의적인 이벤트를 생성하거나 스크립트를 실행해 지속성을 확보하고 공격 행위를 숨깁니다. 이처럼 정상 도구를 이용한 공격은 보안 시스템의 ‘정상 활동’과 구분하기 어려워 기존 보안 솔루션의 탐지 정확도를 떨어뜨립니다.
| 공격 유형 | 설명 | 사용 기술 및 도구 | 탐지 어려움 및 특징 |
|---|---|---|---|
| PowerShell | PowerShell 스크립트로 메모리 내에서 악성 페이로드 실행 | PowerShell, 스크립트 난독화, 명령어 실행 | 디스크에 파일을 남기지 않아 서명 기반 솔루션으로 탐지 어려움 |
| WMI | WMI로 시스템 명령을 실행하고 지속적인 공격 거점 확보 | WMI, PowerShell, 스크립트, WMI 이벤트 등록 | 정상 시스템 관리 도구 사용으로 이상 파악이 어려움 |
| 매크로 공격 | Office 문서 매크로로 PowerShell 스크립트를 실행해 악성 페이로드 실행 | Office 매크로(VBA), PowerShell, 코드 난독화 | 사용자가 문서를 열면 감염되며, 실행 후 흔적을 남기지 않음 |
| 메모리 공격 | 정상 프로세스에 악성 코드를 주입해 파일 없이 공격 실행 | DLL 인젝션, 프로세스 할로잉, 코드 주입 기술 | 정상 프로세스 내에서 실행되어 탐지 어려움 |
| 스크립트 언어 공격 | PowerShell, Python, JavaScript 등을 혼합해 파일리스 방식으로 실행 | 다양한 스크립트 언어, 코드 난독화, 스케줄러 및 자동화 도구 | 기존 보안 솔루션을 우회해 탐지 어려움 |
파일리스 랜섬웨어 예방 및 방어를 위한 과제
최근 전 세계 여러 랜섬웨어 그룹이 PowerShell 등 스크립트 도구를 활용한 공격을 벌이고 있다는 보고가 이어지고 있습니다. 일부 그룹은 피싱 메일이나 취약한 원격 접속(RDP)으로 PowerShell 스크립트 실행을 유도한 뒤, 메모리에서 암호화 알고리즘을 동작시켜 중요한 데이터를 암호화합니다. 디스크에 악성 파일을 남기지 않아 공격 종료나 재부팅 후에는 흔적이 사라지며, 포렌식 분석으로도 찾아내기 어렵습니다.
또한 스크립트를 암호화하고 코드를 난독화하여 보안 솔루션이 내부 명령어를 분석하기 어렵게 만듭니다. 난독화된 스크립트는 원본 로직을 파악하기 어려워 공격을 재현하고 대응 방안을 마련하는 것조차 쉽지 않습니다. 앞으로 RaaS 조직은 파일리스 공격을 더욱 지능화할 것이며, 기업과 기관은 심각한 업무 피해와 금전적 손실에 직면할 수 있습니다.
차세대 안티랜섬웨어가 필요한 이유
기업과 기관은 오랫동안 바이러스 백신, 방화벽, 침입 탐지 시스템(IDS) 등 다양한 보안 솔루션을 사용해 왔습니다. 그러나 레거시 보안 솔루션만으로는 최신 신종·변종 랜섬웨어 공격을 완벽하게 방어하기 어렵습니다.
- ✕ 레거시 백신 → 알려진 시그니처 패턴만 탐지할 수 있습니다.
- ✕ 방화벽 → 내부 사용자 단말이 감염되면 차단이 어렵습니다.
| 기능 | 화이트디펜더 (안티랜섬웨어) | 바이러스 백신 등 (보안 솔루션) |
|---|---|---|
| 탐지 방식 | 행위 탐지 알고리즘 기반 | 시그니처 패턴 DB 기반 |
| 실시간 탐지·차단 | ✅ 감염 전 탐지·차단 | ❌ 감염 후 대응 |
| 신종·변종 대응 | ✅ 실시간 행위 학습 | ❌ 미탐지 |
| 자동 복구 | ✅ 백업 후 자동 복구 | ❌ 별도 백업 필요 |
| 내부 확산 방지 | ✅ 네트워크 보호 | ❌ 사각지대 존재 |
안티랜섬웨어 화이트디펜더 주요 기능
- ✔ 행위 알고리즘 기반 탐지 – 랜섬웨어 공격을 행위 탐지 알고리즘으로 실시간 차단합니다.
- ✔ 제로트러스트 보안 모델 적용 – 파일 실행 전 행위 알고리즘 검증으로 랜섬웨어 감염을 원천 차단합니다.
- ✔ 신종·변종 랜섬웨어 탐지 – 알려지지 않은 신종·변종 랜섬웨어를 탐지하고 차단합니다.
- ✔ 자동 복구 – 랜섬웨어 탐지·차단 후 훼손된 파일을 즉시 자동 복구하여 업무 연속성을 보장합니다.
기존 보안 솔루션만으로는 한계가 있습니다
기존 보안 솔루션을 보완하는 안티랜섬웨어 화이트디펜더로
파일리스 랜섬웨어 대응과 방어를 강화하세요.
관련있는 기사
 공식블로그
 공식유투브
화이트디펜더 © Everyzone, Inc. All rights reserved.